
 oleh
Banyak operator jaringan kecil menunda belajar IPv6 Mikrotik karena merasa IPv4 dengan NAT masih cukup. Kenyataannya, makin banyak ISP rumahan dan korporat di Indonesia mulai membagikan prefix IPv6 kepada pelanggan, dan layanan besar seperti Google, YouTube, Facebook, serta CDN populer sudah melayani trafik IPv6 sejak lama. Router yang belum siap IPv6 akan melewatkan jalur yang sering lebih pendek dan bebas dari keterbatasan CGNAT.
Di lapangan, kami sering menjumpai router pelanggan yang sebenarnya sudah menerima prefix dari ISP, tetapi LAN di belakangnya tetap hanya memakai IPv4. Penyebabnya sederhana: admin belum tahu bahwa RouterOS perlu meminta prefix secara eksplisit, lalu membagikannya ke interface LAN. Ada juga kasus sebaliknya, yaitu IPv6 sudah jalan tetapi firewall kosong sehingga semua perangkat klien bisa dijangkau langsung dari internet.
Artikel ini membahas dasar IPv6 dari sudut pandang admin RouterOS: format alamat, prefix /64, link-local, dan SLAAC. Setelah itu kita masuk ke konfigurasi DHCPv6 client untuk menerima prefix dari ISP, pembagian ke LAN, pengaturan Neighbor Discovery, firewall IPv6 dasar, hingga pengecekan konektivitas. Semua contoh perintah memakai sintaks RouterOS v7, dan perbedaan penting dengan v6 kami sebutkan di bagian yang relevan.
Pengertian IPv6 Mikrotik dan Dasar Pengalamatannya
IPv6 adalah versi keenam Internet Protocol yang memakai alamat 128 bit, jauh lebih besar ketimbang IPv4 yang hanya 32 bit. Ruang alamat sebesar itu menghapus alasan utama keberadaan NAT, sehingga setiap perangkat bisa memiliki alamat global sendiri. Dalam konteks router, istilah IPv6 Mikrotik merujuk pada semua fitur RouterOS yang menangani protokol ini, mulai dari menu /ipv6 address, /ipv6 dhcp-client, /ipv6 nd, sampai /ipv6 firewall.
Konsep dasarnya tetap mirip dengan IPv4 yang sudah Anda kenal. Ada bagian jaringan (prefix) dan bagian host (interface ID). Bedanya, IPv6 tidak mengenal kelas, broadcast, maupun subnet mask berformat titik desimal. Panjang prefix selalu memakai notasi garis miring seperti /48, /56, atau /64.
Format Alamat dan Cara Menyingkatnya
Alamat IPv6 tertulis dalam delapan kelompok heksadesimal, masing-masing 16 bit, dengan pemisah titik dua. Contoh lengkapnya 2001:0db8:0000:0000:0000:0000:0000:0001. Bentuk panjang ini merepotkan, maka standar IPv6 memberi dua aturan penyingkatan.
Aturan pertama, nol di depan setiap kelompok boleh dihapus, sehingga 0db8 menjadi db8. Aturan kedua, satu rangkaian kelompok bernilai nol yang berurutan boleh diganti dengan ::, tetapi hanya sekali dalam satu alamat. Hasil akhirnya 2001:db8::1. Prefix 2001:db8::/32 sendiri merupakan blok khusus dokumentasi, jadi semua contoh di artikel ini aman dan tidak menunjuk jaringan siapa pun.
Prefix /64, Link-Local, dan Jenis Alamat Lain
Setiap segmen LAN pada IPv6 idealnya memakai prefix /64. Angka ini bukan kebiasaan semata, sebab mekanisme SLAAC membutuhkan 64 bit interface ID agar klien bisa membentuk alamatnya sendiri. Jika Anda memasang /80 atau /96 di LAN, banyak ponsel Android dan laptop akan gagal mendapatkan alamat global.
Selain alamat global, setiap interface yang menjalankan IPv6 otomatis memiliki alamat link-local dengan awalan fe80::/10. Alamat ini hanya berlaku di satu segmen fisik dan tidak bisa melewati router. Justru alamat link-local inilah yang menjadi tulang punggung komunikasi kontrol, seperti Router Advertisement, Neighbor Discovery, dan pertukaran DHCPv6 dengan ISP.
| Jenis alamat | Awalan | Fungsi singkat |
|---|---|---|
| Global Unicast (GUA) | 2000::/3 | Alamat publik yang bisa dirutekan di internet |
| Link-Local | fe80::/10 | Komunikasi dalam satu segmen, wajib ada di tiap interface |
| Unique Local (ULA) | fc00::/7 | Mirip IP privat IPv4, tidak dirutekan ke internet |
| Multicast | ff00::/8 | Pengganti broadcast, misalnya ff02::1 untuk semua node |
| Loopback | ::1/128 | Alamat perangkat itu sendiri |
Pembagian prefix dari ISP biasanya berupa /64, /60, /56, atau /48. Prefix /56 berisi 256 subnet /64, sedangkan /60 berisi 16 subnet /64. Makin pendek prefix yang ISP berikan, makin leluasa Anda memecah jaringan menjadi banyak segmen.
Cara Kerja IPv6 Mikrotik: Dari ISP sampai Perangkat Klien
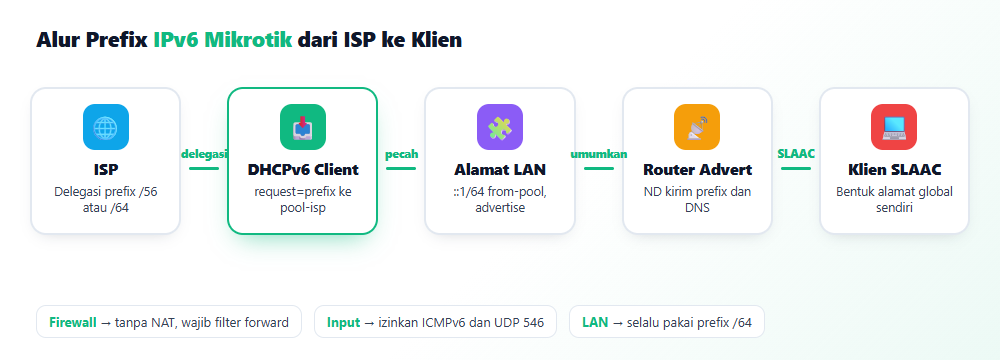
Alur IPv6 di router rumah atau RT-RW Net melibatkan dua tahap besar. Tahap pertama terjadi di sisi WAN, ketika router meminta blok prefix kepada ISP. Tahap kedua terjadi di sisi LAN, ketika router mengumumkan potongan prefix itu kepada perangkat klien supaya mereka bisa membentuk alamat masing-masing.
DHCPv6 Prefix Delegation di Sisi WAN
Pada sisi WAN, fitur IPv6 Mikrotik menjalankan DHCPv6 client dengan permintaan jenis prefix, yang dalam standar dikenal sebagai Prefix Delegation (PD). Server DHCPv6 milik ISP membalas dengan sebuah blok, misalnya 2001:db8:abcd:1200::/56, beserta masa berlakunya. RouterOS menyimpan blok tersebut ke dalam pool IPv6 dengan nama yang Anda tentukan lewat parameter pool-name.
Pool inilah yang kemudian menjadi sumber alamat bagi interface LAN. Router dapat mengambil satu potongan /64 untuk bridge utama, satu lagi untuk VLAN tamu, dan seterusnya, selama ukuran blok dari ISP mencukupi. Ketika ISP mengganti prefix saat koneksi tersambung ulang, RouterOS memperbarui pool dan alamat LAN yang bersumber darinya secara otomatis.
SLAAC dan Router Advertisement di Sisi LAN
Pada sisi LAN, klien tidak perlu server DHCP untuk mendapatkan alamat. Router mengirim pesan Router Advertisement (RA) secara berkala ke alamat multicast ff02::1, berisi prefix /64, gateway, dan opsional alamat DNS. Klien lalu membentuk alamatnya sendiri dengan menggabungkan prefix tersebut dengan interface ID 64 bit, proses yang bernama SLAAC (Stateless Address Autoconfiguration).
Gateway default klien selalu berupa alamat link-local router, bukan alamat globalnya. Inilah sebabnya Anda akan melihat rute default di laptop menunjuk ke alamat berawalan fe80. Mekanisme Neighbor Discovery (ND) menggantikan ARP pada IPv4 untuk memetakan alamat IPv6 ke alamat MAC.
Kelebihan dan Kekurangan IPv6 Mikrotik
Sebelum menerapkan, ada baiknya Anda menimbang untung rugi IPv6 Mikrotik di jaringan sendiri. Bagi jaringan yang terjebak di belakang CGNAT, manfaatnya terasa nyata karena perangkat bisa menerima koneksi masuk tanpa port forwarding. Penjelasan lebih lengkap soal posisi CGNAT bisa Anda baca di artikel perbedaan IP publik dan CGNAT di router.
| Aspek | Kelebihan | Kekurangan |
|---|---|---|
| Ruang alamat | Setiap perangkat mendapat alamat global, tanpa NAT | Alamat panjang dan sulit dihafal |
| Konfigurasi klien | SLAAC otomatis, klien langsung dapat alamat | Kontrol per klien lebih sulit ketimbang DHCP IPv4 |
| Keamanan | Firewall stateful tetap efektif | Tanpa NAT, perangkat terekspos jika firewall kosong |
| Performa | Tidak ada beban NAT di router | Sebagian ISP masih menjalankan IPv6 kurang stabil |
| Dukungan ISP | Makin banyak ISP menyediakan prefix | Ketersediaan berbeda antar ISP dan antar wilayah |
Poin keamanan perlu mendapat perhatian khusus. Pada IPv4, NAT secara tidak langsung menyembunyikan perangkat LAN karena koneksi masuk tidak punya tujuan yang jelas. Pada IPv6, setiap printer, kamera CCTV, dan NAS memiliki alamat global yang bisa dijangkau dari internet, sehingga firewall forward menjadi satu-satunya pagar.
Kekurangan lain bersifat operasional. Admin perlu membiasakan diri membaca alamat heksadesimal, memahami bahwa satu interface bisa memiliki beberapa alamat sekaligus, dan menyadari bahwa prefix dari ISP bisa berubah. Meski begitu, kurva belajarnya tidak securam yang banyak orang bayangkan.
Langkah Konfigurasi IPv6 Mikrotik di RouterOS v7
Contoh berikut mengasumsikan router menerima internet lewat PPPoE dengan nama interface pppoe-out1, dan LAN berada di bridge-lan. Jika ISP Anda memakai DHCP biasa di ether1, cukup ganti nama interface WAN. Untuk menyiapkan koneksi PPPoE dari awal, ikuti dulu panduan dial PPPoE ke ISP dari router.
Perlu Anda ingat, dukungan IPv6 tiap ISP berbeda. Ada ISP yang memberikan prefix lewat DHCPv6-PD, ada yang hanya memberi satu /64 lewat RA, dan ada pula yang belum menyediakan IPv6 sama sekali di paket tertentu. Tanyakan ke ISP berapa panjang prefix yang mereka delegasikan sebelum Anda merancang pembagian subnet.
Langkah 1: Pastikan IPv6 Aktif di Router
Pada RouterOS v7, dukungan IPv6 sudah menyatu dengan paket utama dan aktif sejak awal. Anda cukup memastikan pengaturan global tidak mematikannya. Perintah berikut menampilkan status IPv6 dan mengaktifkannya bila perlu.
/ipv6 settings print
/ipv6 settings set disable-ipv6=no forward=yes
Pada RouterOS v6, IPv6 berada di paket terpisah bernama ipv6 yang sering nonaktif secara bawaan. Anda harus menjalankan /system package enable ipv6, lalu me-reboot router sebelum menu /ipv6 muncul. Langkah ini tidak berlaku lagi di v7. Di lab, CHR 6.49.23 memang menampilkan paket ipv6 berflag X (disabled), dan perintah /ipv6 settings ditolak dengan pesan “bad command name” sebelum paket itu Anda aktifkan.
Langkah 2: Meminta Prefix dari ISP lewat DHCPv6 Client
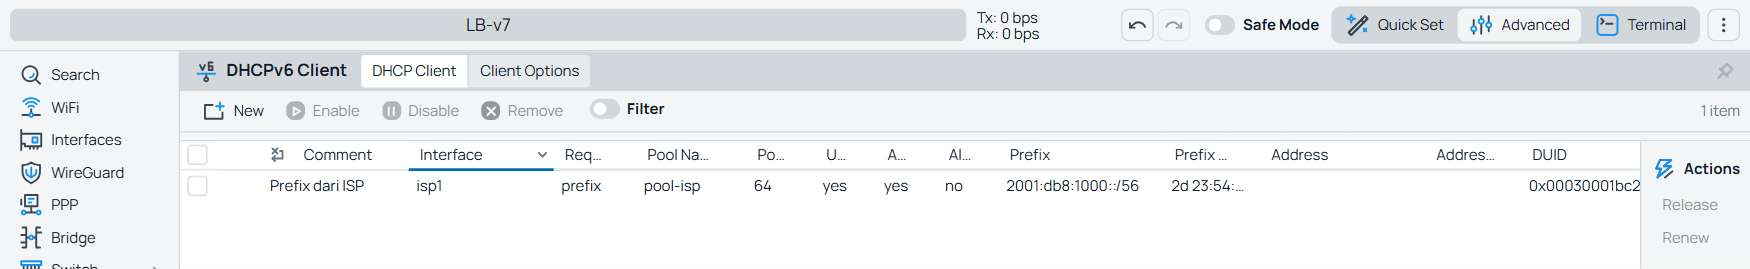
Tambahkan DHCPv6 client pada interface WAN dengan permintaan jenis prefix. Parameter pool-name menentukan nama pool tempat RouterOS menyimpan prefix, sedangkan pool-prefix-length=64 menentukan ukuran potongan yang nantinya Anda bagikan ke setiap LAN.
/ipv6 dhcp-client
add interface=pppoe-out1 request=prefix pool-name=pool-isp pool-prefix-length=64 add-default-route=yes use-peer-dns=yes comment="Prefix dari ISP"
Parameter add-default-route=yes membuat RouterOS memasang rute default IPv6 ke arah ISP, dan use-peer-dns=yes mengambil alamat DNS IPv6 dari server ISP. Beberapa ISP mewajibkan klien meminta alamat sekaligus prefix, dan untuk kasus itu Anda bisa memakai request=address,prefix. Pada sambungan non-PPPoE yang mengandalkan RA untuk gateway, aktifkan juga penerimaan RA walaupun forwarding menyala.
/ipv6 settings set accept-router-advertisements=yes
/ipv6 dhcp-client print detail
/ipv6 pool print
Status client yang sehat menunjukkan bound beserta prefix yang ISP berikan. Pool pool-isp juga akan tampil dengan ukuran sesuai delegasi, misalnya /56 atau /64. Jika status masih searching..., lompat dulu ke bagian troubleshooting di bawah.
Karena lab kami tidak punya jalur IPv6 dari ISP sungguhan, kami memasang server DHCPv6-PD di router ISP tiruan dengan prefix dokumentasi 2001:db8:1000::/40 yang dibagi per /56. Perintah DHCPv6 client di atas langsung mendapat status bound dengan prefix 2001:db8:1000::/56, dan pool-isp terisi otomatis.
Langkah 3: Membagikan Prefix ke Interface LAN
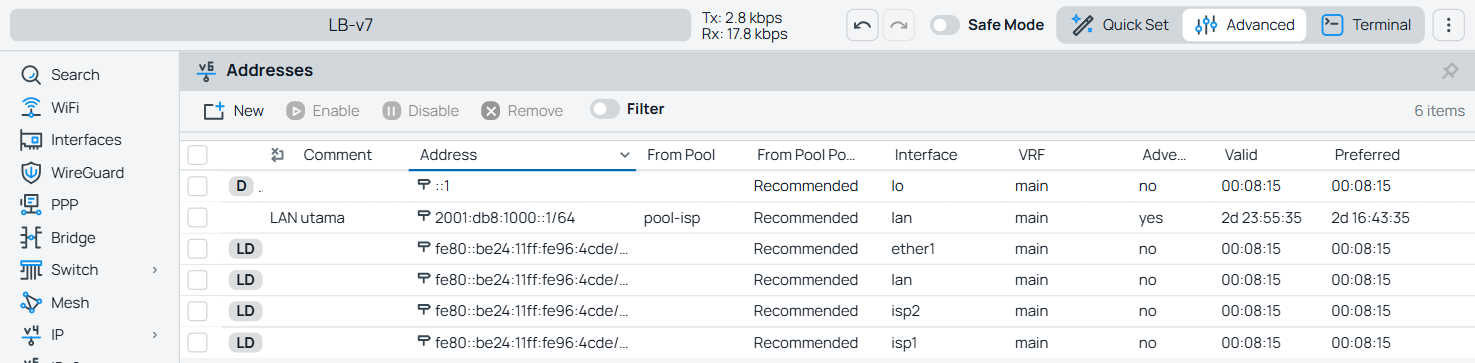
Setelah pool terisi, pasang alamat pada bridge LAN yang bersumber dari pool tersebut. Parameter from-pool mengambil satu potongan /64, dan nilai ::1 di depannya menjadikan router memakai interface ID 1 sehingga alamat gateway mudah Anda kenali.
/ipv6 address
add address=::1/64 from-pool=pool-isp interface=bridge-lan advertise=yes comment="LAN utama"
Opsi advertise=yes sangat penting. Tanpa opsi ini, RouterOS tidak memasukkan prefix ke dalam Router Advertisement, sehingga klien tidak akan pernah membentuk alamat global. Jika Anda memiliki VLAN tamu atau hotspot, ulangi perintah yang sama dengan interface berbeda, dan RouterOS akan mengambil potongan /64 berikutnya dari pool selama blok dari ISP masih cukup.
Langkah 4: Mengatur Neighbor Discovery
Menu /ipv6 nd mengendalikan isi dan jadwal pengiriman Router Advertisement. RouterOS sudah menyediakan satu entri bawaan untuk interface=all, jadi umumnya Anda hanya perlu menyetel beberapa nilai. Opsi advertise-dns=yes membuat router menyertakan server DNS IPv6 di dalam RA sehingga klien tidak perlu DHCPv6 stateless untuk DNS.
/ipv6 nd
set [find interface=all] ra-interval=20s-60s advertise-dns=yes
/ipv6 nd prefix default
set preferred-lifetime=30m valid-lifetime=1h
Menurunkan preferred-lifetime dan valid-lifetime berguna ketika ISP sering mengganti prefix setelah PPPoE tersambung ulang. Klien akan lebih cepat melupakan prefix lama dan beralih ke prefix baru, sehingga keluhan “tiba-tiba tidak bisa browsing” berkurang. Angka 30 menit dan 1 jam di atas hanya contoh, silakan sesuaikan dengan perilaku ISP Anda. Di lab, klien langsung memakai preferred lifetime 30 menit. Valid lifetime-nya tercatat sekitar dua jam, bukan satu jam, karena alamat itu sudah ada sebelum kami mengubah nilai dan klien tidak memangkas valid lifetime di bawah dua jam sekaligus.
Perhatikan juga cakupan entri interface=all. Entri ini mengirim RA ke semua interface, termasuk port manajemen. Klien lab kami yang tersambung ke segmen manajemen ikut menerima rute default IPv6 dari router. Bila itu tidak Anda inginkan, buat entri ND khusus untuk interface LAN dan nonaktifkan entri all.
Agar router bisa menjawab permintaan DNS dari klien, aktifkan juga /ip dns set allow-remote-requests=yes. Pastikan port DNS router tidak terbuka dari arah WAN, baik untuk IPv4 maupun IPv6, karena resolver terbuka sering menjadi alat serangan amplifikasi.
Langkah 5: Firewall IPv6 Mikrotik yang Wajib Ada
Bagian ini paling sering terlewat, padahal paling berbahaya bila Anda abaikan. Tanpa NAT, satu-satunya penghalang antara internet dan perangkat LAN adalah aturan di chain forward. Aturan IPv6 juga terpisah total dari /ip firewall, jadi aturan IPv4 yang sudah rapi tidak melindungi trafik IPv6 sedikit pun.
Kami memakai interface list agar aturan tetap rapi ketika jumlah interface bertambah. Jika router Anda masih memakai konfigurasi bawaan (defconf), list LAN dan WAN biasanya sudah ada, sehingga bagian pertama boleh Anda lewati.
/interface list
add name=WAN
add name=LAN
/interface list member
add interface=pppoe-out1 list=WAN
add interface=bridge-lan list=LAN
Selanjutnya, tambahkan aturan filter IPv6. Urutan aturan menentukan hasil, sehingga aturan accept untuk koneksi established harus berada paling atas, dan aturan drop berada paling bawah.
/ipv6 firewall filter
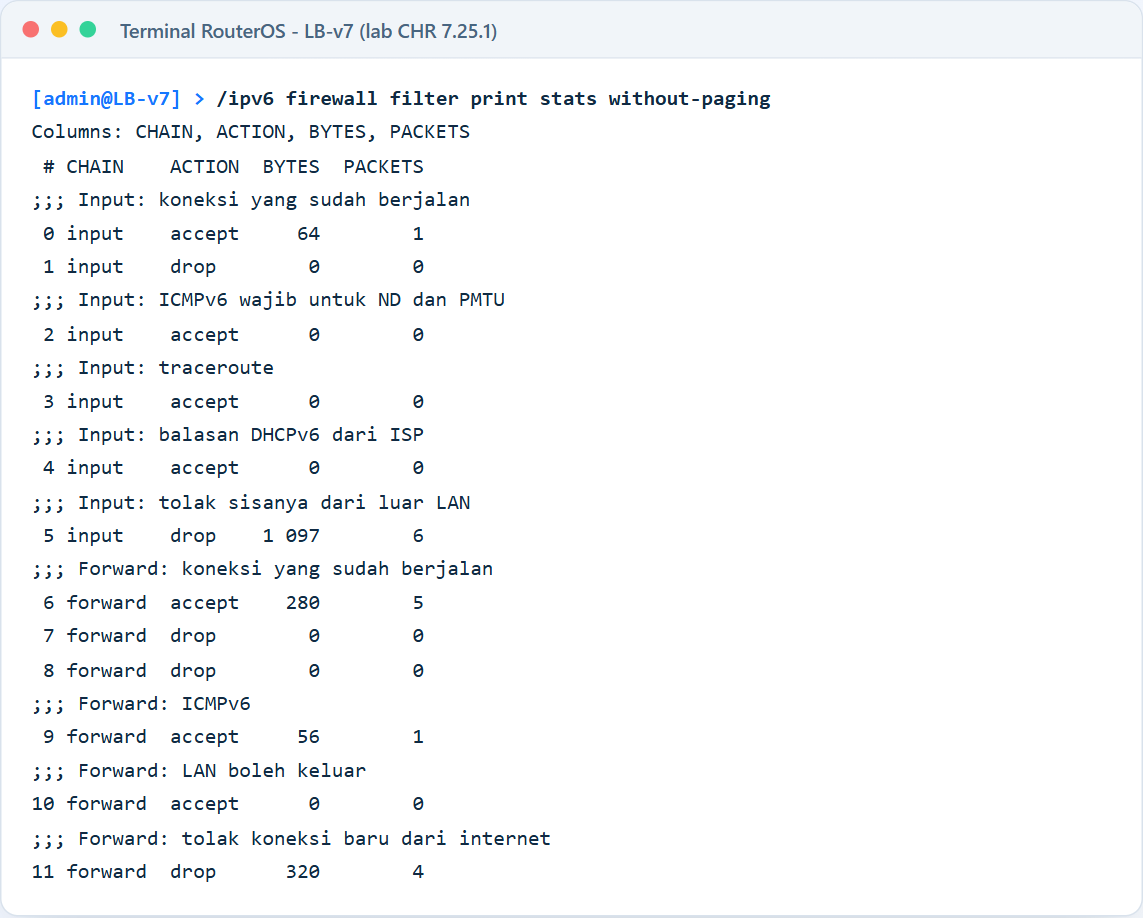
add chain=input action=accept connection-state=established,related,untracked comment="Input: koneksi yang sudah berjalan"
add chain=input action=drop connection-state=invalid
add chain=input action=accept protocol=icmpv6 comment="Input: ICMPv6 wajib untuk ND dan PMTU"
add chain=input action=accept protocol=udp dst-port=33434-33534 comment="Input: traceroute"
add chain=input action=accept protocol=udp dst-port=546 src-address=fe80::/10 comment="Input: balasan DHCPv6 dari ISP"
add chain=input action=drop in-interface-list=!LAN comment="Input: tolak sisanya dari luar LAN"
add chain=forward action=accept connection-state=established,related,untracked comment="Forward: koneksi yang sudah berjalan"
add chain=forward action=drop connection-state=invalid
add chain=forward action=drop protocol=icmpv6 hop-limit=equal:1
add chain=forward action=accept protocol=icmpv6 comment="Forward: ICMPv6"
add chain=forward action=accept in-interface-list=LAN comment="Forward: LAN boleh keluar"
add chain=forward action=drop comment="Forward: tolak koneksi baru dari internet"
Ada dua aturan yang tidak boleh Anda hapus. Aturan ICMPv6 wajib ada karena Neighbor Discovery, Router Advertisement, dan Path MTU Discovery berjalan di atas ICMPv6, berbeda dengan IPv4 yang masih bisa hidup tanpa ICMP. Aturan UDP port 546 dari fe80::/10 menjaga agar balasan DHCPv6 dari ISP tetap masuk, sebab tanpa aturan itu prefix gagal diperpanjang dan LAN kehilangan IPv6 setelah masa sewa habis.
Konsep chain input dan forward di atas identik dengan IPv4. Jika Anda butuh penyegaran soal urutan dan connection state, baca dulu pembahasan aturan dasar filter firewall. Untuk membuka layanan tertentu di LAN, misalnya server web, tambahkan aturan accept spesifik berdasarkan alamat tujuan dan port tepat di atas aturan drop terakhir.
Kami menguji aturan ini dari router ISP tiruan. Ping ke alamat global klien LAN tetap lolos lewat aturan ICMPv6, sedangkan percobaan koneksi HTTP baru dari luar tertahan di aturan drop terakhir.
Langkah 6: Cek Konektivitas IPv6 Mikrotik
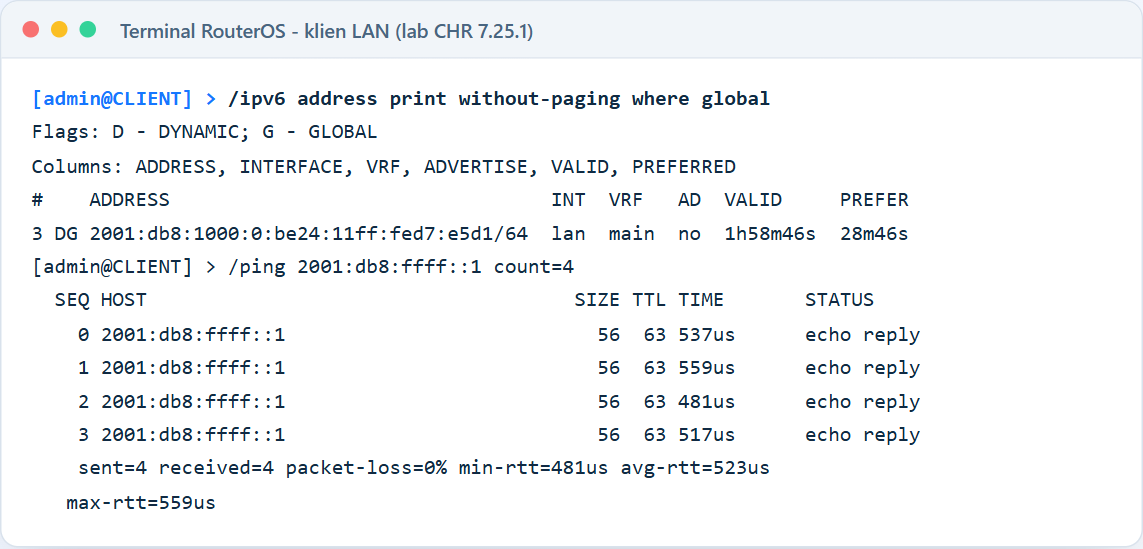
Lakukan pengujian dari router terlebih dahulu, baru dari klien. Perintah di bawah memeriksa alamat, rute, tetangga, dan jangkauan ke server publik. Lab kami tidak punya jalur IPv6 ke internet, jadi kami menguji dari klien LAN ke alamat router ISP tiruan sebagai pengganti server publik.
/ipv6 address print
/ipv6 route print where dst-address=::/0
/ipv6 neighbor print
/ping 2001:4860:4860::8888 count=5
/tool traceroute 2001:4860:4860::8888
Pada IPv6 Mikrotik yang sehat, rute ::/0 aktif dan mengarah ke interface WAN. Alamat 2001:4860:4860::8888 adalah DNS publik Google versi IPv6, sehingga balasan ping menandakan jalur keluar sudah benar. Dari laptop atau ponsel, buka situs uji IPv6 seperti test-ipv6.com, lalu periksa apakah klien mendapat alamat berawalan prefix ISP, bukan hanya fe80.
Studi Kasus: IPv6 Mikrotik di RT-RW Net 60 Pelanggan
Sebagai ilustrasi, bayangkan sebuah jaringan RT-RW Net dengan sekitar 60 pelanggan hotspot dan satu jaringan kantor kecil. Router inti menerima upstream PPPoE dari ISP yang mendelegasikan prefix /56. Jaringan ini sebelumnya hanya memakai IPv4 di belakang CGNAT, sehingga pemilik kesulitan mengakses NVR CCTV kantor dari luar.
Admin membuat satu DHCPv6 client dengan pool-name=pool-isp, lalu memasang tiga alamat dari pool: satu /64 untuk LAN kantor, satu /64 untuk VLAN hotspot pelanggan, dan satu /64 untuk VLAN manajemen perangkat. Dari blok /56, hanya tiga dari 256 subnet yang terpakai, sehingga ruang cadangan masih sangat lega. Penjelasan cara memecah segmen per VLAN bisa Anda lihat di panduan membuat segmen VLAN di router.
Hasil dan Pelajaran dari Penerapan
Setelah IPv6 Mikrotik berjalan, porsi trafik pelanggan ke YouTube dan layanan Google beralih ke IPv6, sehingga beban sesi pada jalur CGNAT IPv4 berkurang. Pemilik kini bisa mengakses NVR CCTV kantor langsung melalui alamat IPv6 globalnya, dengan satu aturan forward khusus yang hanya mengizinkan port aplikasi NVR dari alamat tertentu. Perlu dicatat, akses semacam itu hanya berhasil dari jaringan luar yang juga memiliki IPv6.
Masalah sempat muncul pada hari pertama, ketika sebagian ponsel pelanggan gagal membuka beberapa situs. Penelusuran menunjukkan admin lupa menambahkan aturan UDP 546, sehingga prefix tidak diperpanjang dan klien masih memegang prefix kedaluwarsa. Setelah aturan itu masuk dan lifetime ND diturunkan, keluhan serupa tidak muncul lagi.
Pelajaran penting lainnya menyangkut pencatatan. Karena prefix dari ISP bisa berubah, admin tidak menulis alamat global secara statis di dokumentasi, melainkan mencatat interface ID tetap seperti ::1 dan nama pool. Pendekatan ini membuat dokumentasi tetap benar walaupun ISP mengganti prefix.
Tips dan Best Practice IPv6 Mikrotik
Beberapa kebiasaan berikut membantu menjaga IPv6 Mikrotik tetap stabil dan aman dalam jangka panjang. Sebagian besar berasal dari pengalaman menangani router pelanggan yang IPv6-nya “kadang jalan, kadang tidak”.
- Pasang firewall IPv6 sebelum mengaktifkan advertise di LAN, bukan sesudahnya.
- Gunakan prefix /64 untuk setiap segmen LAN, jangan memecah lebih kecil.
- Simpan nama pool yang deskriptif, misalnya
pool-ispataupool-isp2untuk dual ISP. - Turunkan lifetime pada
/ipv6 nd prefix defaultbila ISP sering berganti prefix. - Uji dari minimal dua jenis klien, misalnya Android dan Windows, karena perilaku SLAAC mereka berbeda.
- Catat versi RouterOS, sebab beberapa parameter IPv6 bertambah pada rilis v7 yang lebih baru.
Pertimbangan untuk Jaringan Multi-ISP
Jaringan dengan dua ISP perlu perhatian ekstra, karena setiap ISP biasanya memberikan prefix berbeda. Klien yang menerima dua prefix sekaligus akan memilih alamat sumber sendiri, sementara router bisa saja mengirim paket keluar lewat ISP yang salah. Akibatnya, ISP tujuan menolak paket karena alamat sumbernya bukan milik mereka.
Untuk pemula, pendekatan paling aman adalah mengaktifkan IPv6 hanya dari satu ISP terlebih dahulu. Failover IPv6 dengan dua prefix memerlukan routing berbasis alamat sumber, dan topik itu layak mendapat pembahasan tersendiri. Rujukan resmi lengkap tersedia di dokumentasi resmi RouterOS di help.mikrotik.com.
Troubleshooting IPv6 Mikrotik dan Masalah Umum
Sebagian besar gangguan IPv6 di router kecil berasal dari tiga sumber: ISP belum mengaktifkan IPv6, firewall memblokir paket kontrol, atau pengaturan LAN kurang satu parameter. Tabel berikut merangkum gejala yang paling sering kami temui beserta langkah pemeriksaannya.
| Gejala | Kemungkinan penyebab | Langkah pemeriksaan |
|---|---|---|
| DHCPv6 client tetap searching | ISP belum mendukung IPv6 atau port 546 terblokir | Cek aturan input UDP 546, tanyakan ke ISP |
| Pool kosong padahal client bound | Request hanya address, bukan prefix | Ubah ke request=prefix |
| Klien hanya punya alamat fe80 | Opsi advertise=no atau ND nonaktif | Cek /ipv6 address dan /ipv6 nd |
| Router bisa ping, klien tidak | Firewall forward memblokir atau rute klien salah | Cek counter aturan forward |
| Situs tertentu lambat atau gagal | Masalah MTU dan ICMPv6 terblokir | Izinkan ICMPv6, cek MTU PPPoE |
Status DHCPv6 Client Tetap Searching
Langkah pertama, pastikan aturan input untuk UDP port 546 dari fe80::/10 berada di atas aturan drop. Jika aturan sudah benar, aktifkan log sementara dengan /system logging add topics=dhcp untuk melihat apakah router menerima balasan. Kalau sama sekali tidak ada balasan, besar kemungkinan paket layanan Anda belum mendapat IPv6, dan solusinya ada di pihak ISP.
Beberapa ISP juga meminta router mengirim permintaan address dan prefix bersamaan. Coba ubah parameter menjadi request=address,prefix, lalu nonaktifkan dan aktifkan ulang client. Jangan lupa memeriksa apakah ONT atau modem ISP masih berada di mode router yang memakan prefix, bukan mode bridge.
Klien Dapat Alamat IPv6 Mikrotik tapi Tidak Bisa Browsing
Gejala ini biasanya muncul karena router belum memiliki rute default IPv6, atau DNS klien hanya mengarah ke resolver yang tidak menjawab. Periksa /ipv6 route print untuk memastikan ada rute ::/0 yang aktif. Bila rute tersebut tidak ada, cek kembali add-default-route=yes pada DHCPv6 client atau penerimaan RA di /ipv6 settings.
Kemungkinan lain berkaitan dengan MTU. Koneksi PPPoE memakai MTU sekitar 1480 atau 1492, dan IPv6 mengandalkan Path MTU Discovery lewat ICMPv6 karena router di tengah jalan tidak memecah paket. Jika ICMPv6 terblokir di salah satu sisi, situs dengan paket besar akan menggantung, jadi pastikan aturan ICMPv6 di firewall tetap ada.
Pertanyaan yang Sering Diajukan
Apakah semua ISP di Indonesia sudah mendukung IPv6?
Belum. Dukungan IPv6 tiap ISP berbeda, bahkan satu ISP bisa berbeda antar wilayah atau antar jenis paket. Tanyakan langsung ke layanan pelanggan apakah paket Anda mendapat prefix IPv6 dan berapa panjangnya.
Apakah IPv6 Mikrotik butuh NAT?
Pada umumnya tidak. Setiap perangkat sudah memiliki alamat global, sehingga router cukup merutekan paket dan menyaring koneksi masuk lewat firewall forward. RouterOS v7 memang memiliki NAT IPv6, tetapi pemakaiannya hanya untuk kasus khusus.
Kenapa LAN harus memakai /64?
SLAAC membutuhkan 64 bit interface ID agar klien bisa membentuk alamatnya sendiri. Prefix yang lebih kecil membuat banyak sistem operasi menolak membentuk alamat, sehingga klien hanya memegang link-local.
Apa beda request=address dan request=prefix?
Opsi address meminta satu alamat untuk interface WAN router itu sendiri. Opsi prefix meminta blok yang bisa router bagikan ke LAN melalui pool. Untuk jaringan dengan klien di belakang router, prefix adalah pilihan yang Anda butuhkan.
Apakah prefix dari ISP bisa berubah?
Bisa, terutama pada layanan rumahan yang sambungan PPPoE-nya sering putus. RouterOS memperbarui alamat yang bersumber dari pool secara otomatis, dan lifetime ND yang pendek membantu klien cepat beralih ke prefix baru.
Perlukah mematikan IPv6 jika ISP belum mendukung?
Tidak wajib. Alamat link-local tetap ada dan tidak mengganggu trafik IPv4. Namun, pastikan firewall IPv6 sudah terpasang sejak awal, supaya ketika ISP mengaktifkan IPv6 nanti, jaringan tidak langsung terbuka.
Kesimpulan
Menyiapkan IPv6 Mikrotik pada dasarnya hanya butuh empat komponen: DHCPv6 client dengan request=prefix untuk mengambil blok dari ISP, alamat LAN dari pool dengan advertise=yes, pengaturan Neighbor Discovery yang tepat, dan firewall IPv6 yang menutup koneksi baru dari internet. Dengan memahami format alamat, prefix /64, link-local, dan SLAAC, Anda bisa membaca kondisi router dan klien dengan jauh lebih percaya diri.
Mulailah penerapan IPv6 Mikrotik dari satu segmen LAN, uji dari beberapa jenis klien, lalu kembangkan ke VLAN lain setelah semuanya stabil. Ingat bahwa dukungan setiap ISP berbeda, jadi langkah pertama selalu memastikan paket internet Anda benar-benar membawa prefix IPv6. Dengan firewall yang rapi sejak awal, jaringan Anda siap menyambut internet generasi berikutnya tanpa membuka celah keamanan baru.