
 oleh
Setiap paket langganan yang Anda jual ke pelanggan sebenarnya hidup di satu tempat, yaitu profile PPPoE Mikrotik. Di menu inilah router menyimpan kecepatan paket, alamat IP yang boleh pelanggan pakai, server DNS, sampai aturan isolir ketika tagihan menunggak. Kalau profile berantakan, paket 20 Mbps bisa jalan seperti 5 Mbps, atau pelanggan yang sudah bayar justru masih tertahan di halaman isolir.
Banyak operator RT-RW Net memulai dengan satu profile bawaan bernama default, lalu mengisi kecepatan langsung di setiap akun pelanggan. Cara itu masih bisa bertahan untuk sepuluh pelanggan, tetapi mulai merepotkan saat jumlahnya puluhan. Begitu Anda ingin menaikkan semua paket 10 Mbps menjadi 15 Mbps, Anda harus mengedit satu per satu, dan peluang salah ketik ikut naik.
Artikel ini fokus pada sisi paket: menyusun /ppp profile untuk paket 10M, 20M, dan 30M, menulis rate-limit beserta burst, memisahkan pool IP, membuat profile isolir, mengganti paket pelanggan tanpa drama, hingga menyambungkannya ke RADIUS lewat atribut Mikrotik-Rate-Limit. Untuk langkah dasar mengaktifkan layanannya, silakan baca dulu panduan membangun server PPPoE dari nol, karena di sini kita anggap server PPPoE sudah berjalan.
Apa Itu Profile PPPoE Mikrotik?
Secara sederhana, profile PPPoE Mikrotik adalah cetakan pengaturan yang router terapkan pada setiap sesi PPP yang memakai profile tersebut. Satu profile PPPoE Mikrotik bisa melayani ratusan akun sekaligus. Akun pelanggan sendiri tersimpan di /ppp secret, sedangkan profile hanya berisi aturan bersama seperti kecepatan, alamat, dan kebijakan sesi.
Hubungan keduanya mirip kartu anggota dan jenis keanggotaan. Secret menyimpan nama pengguna, kata sandi, dan nama profile yang ia ikuti. Profile menyimpan hak yang melekat pada jenis keanggotaan itu, misalnya batas kecepatan 20 Mbps dan alamat dari pool tertentu. Saat Anda mengubah profile, semua pelanggan yang memakai profile tersebut ikut mendapat aturan baru pada sesi berikutnya.
RouterOS menyediakan dua profile bawaan, yaitu default dan default-encryption. Keduanya sebaiknya tidak Anda hapus. Profile buatan Anda akan mewarisi nilai dari profile default untuk parameter yang Anda biarkan kosong, sehingga isi profile bawaan tetap berpengaruh secara diam-diam.
Parameter Penting di /ppp profile
Tidak semua parameter perlu Anda isi. Untuk kebutuhan ISP kecil dan RT-RW Net, beberapa parameter berikut sudah mencakup hampir semua kebutuhan harian.
| Parameter | Fungsi | Contoh nilai |
|---|---|---|
| local-address | Alamat IP sisi router pada tunnel PPP | 10.10.10.1 |
| remote-address | Alamat IP pelanggan, bisa satu IP atau nama pool | pool-10M |
| dns-server | Server DNS yang router kirim ke pelanggan | 10.10.10.1 |
| rate-limit | Batas kecepatan, format rx/tx beserta burst | 3M/10M |
| only-one | Mencegah satu akun login di dua perangkat | yes |
| address-list | Memasukkan IP pelanggan ke address list secara dinamis | isolir |
| parent-queue | Menaruh queue dinamis pelanggan di bawah simple queue induk | total-pelanggan |
| change-tcp-mss | Menyesuaikan MSS agar situs tidak macet karena MTU kecil | yes |
Cara Kerja Profile PPPoE Mikrotik Saat Pelanggan Login
Begitu modem pelanggan mengirim permintaan PPPoE, router mencocokkan nama pengguna dan kata sandi dengan /ppp secret atau dengan server RADIUS. Setelah autentikasi berhasil, router membaca nama profile milik akun itu. Dari profile tersebut router mengambil local-address, memilih satu alamat bebas dari pool remote-address, lalu mengirim alamat DNS ke modem.
Langkah berikutnya menyangkut kecepatan yang profile PPPoE Mikrotik tetapkan. Router membuat simple queue dinamis bernama <pppoe-namapengguna> dengan batas sesuai rate-limit profile. Jika profile punya address-list, router juga menambahkan IP pelanggan ke daftar itu selama sesi aktif, lalu menghapusnya lagi ketika sesi berakhir. Semua objek dinamis ini lenyap begitu pelanggan logout, sehingga konfigurasi Anda tetap bersih.
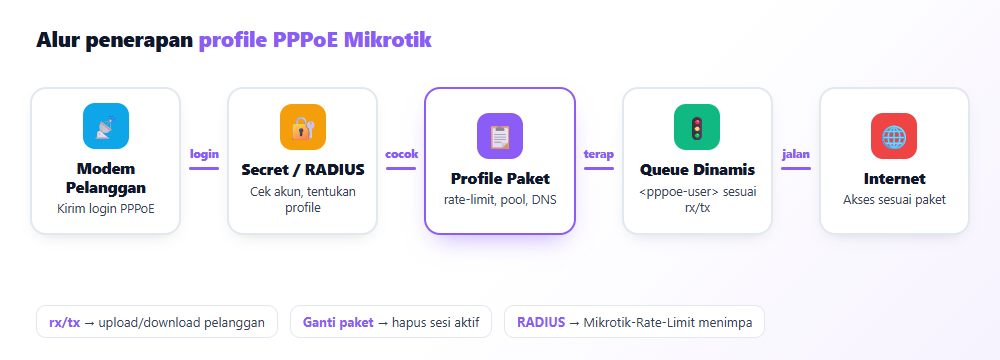
Urutan ini menjelaskan satu hal penting: perubahan profile tidak mengubah sesi yang sedang berjalan. Queue dan alamat IP sudah terbentuk saat login, jadi aturan baru baru berlaku setelah pelanggan login ulang. Banyak keluhan “paket sudah saya naikkan tapi kecepatan tetap” berakar dari sini.
Urutan rx/tx pada rate-limit
Format rate-limit memakai sudut pandang router, bukan sudut pandang pelanggan. Nilai rx berarti data yang router terima dari pelanggan, alias upload pelanggan. Sementara itu tx berarti data yang router kirim ke pelanggan, alias download pelanggan.
Jadi tulisan 3M/10M memberi pelanggan upload 3 Mbps dan download 10 Mbps. Hasil akhirnya sama dengan kolom max-limit pada simple queue yang juga berformat upload/download dari sisi target. Kalau Anda membalik urutannya, pelanggan akan mendapat upload besar dan download kecil, kesalahan yang cukup sering muncul di jaringan baru.
Format lengkap rate-limit punya enam bagian yang dipisah spasi: rx/tx, burst-limit, burst-threshold, burst-time, priority, lalu limit-at. Anda boleh berhenti di bagian mana pun, asalkan urutannya tidak melompat. Satuan k dan M berlaku di semua bagian kecepatan, sedangkan burst-time memakai satuan detik.
Memahami Burst pada Profile PPPoE Mikrotik
Burst memberi pelanggan kecepatan ekstra dalam waktu singkat, misalnya saat membuka halaman web atau mengunduh berkas kecil. Router menghitung rata-rata pemakaian selama burst-time. Selama rata-rata itu masih di bawah burst-threshold, pelanggan boleh melaju sampai burst-limit.
Ambil contoh paket download 10 Mbps dengan burst-limit 20 Mbps, threshold 8 Mbps, dan burst-time 8 detik. Pelanggan yang baru mulai mengunduh akan merasakan 20 Mbps selama kira-kira 8 × 8 ÷ 20 = 3,2 detik, lalu turun ke 10 Mbps. Efeknya, browsing terasa sangat responsif padahal kapasitas rata-rata tetap terjaga.
Aturan praktisnya: burst-limit harus lebih besar dari max-limit, sedangkan burst-threshold sebaiknya di antara limit-at dan max-limit. Bila threshold Anda set sama dengan atau di atas max-limit, burst akan menyala terus dan paket 10M praktis menjadi paket 20M.
Kelebihan dan Kekurangan Profile PPPoE Mikrotik
Mengelola paket lewat profile PPPoE Mikrotik punya banyak keuntungan, tetapi tetap ada batasan yang perlu Anda pahami sejak awal. Tabel berikut merangkum pengalaman umum di jaringan skala RT-RW Net.
| Kelebihan | Kekurangan |
|---|---|
| Ubah satu profile, semua pelanggan paket itu ikut berubah | Perubahan baru berlaku setelah pelanggan login ulang |
| Queue dinamis muncul dan hilang otomatis | Simple queue dinamis memakan CPU bila pelanggan ribuan |
| Pool per paket memudahkan pemantauan dan firewall | Pool harus Anda rencanakan agar tidak bertabrakan |
| Address-list dinamis cocok untuk isolir otomatis | Trafik fasttrack melewati queue sehingga limit bisa bocor |
| Mudah berpadu dengan RADIUS dan aplikasi billing | Atribut RADIUS dapat menimpa nilai profile tanpa Anda sadari |
Untuk jaringan dengan beberapa ratus pelanggan, kekurangan di atas masih mudah Anda atasi. Masalah CPU biasanya baru terasa di router kelas bawah yang melayani ribuan sesi sekaligus. Pada skala itu banyak operator beralih ke kombinasi PCQ dan queue tree, dengan profile PPPoE Mikrotik tetap dipakai untuk pool, DNS, dan isolir.
Konfigurasi Profile PPPoE Mikrotik Langkah demi Langkah
Contoh berikut memakai RouterOS v7 dan bisa Anda jalankan lewat Terminal di Winbox. Sintaks /ppp profile, /ip pool, dan /ppp secret pada RouterOS v6 praktis sama, jadi perintahnya juga berlaku di v6 kecuali bagian yang kami tandai. Seluruh alamat IP dan kecepatan di bawah adalah nilai contoh, silakan sesuaikan dengan rencana jaringan Anda.
Langkah 1: Menyiapkan IP Pool per Paket
Pisahkan pool untuk setiap paket. Dengan begitu Anda bisa langsung mengenali paket pelanggan hanya dari alamat IP-nya, dan aturan firewall atau mangle per paket jadi lebih mudah. Siapkan juga satu pool khusus isolir.
/ip pool
add name=pool-10M ranges=10.10.10.2-10.10.10.254
add name=pool-20M ranges=10.10.20.2-10.10.20.254
add name=pool-30M ranges=10.10.30.2-10.10.30.254
add name=pool-isolir ranges=10.10.99.2-10.10.99.254
Satu pool /24 menampung sekitar 253 pelanggan. Bila salah satu paket mendekati batas itu, tambahkan rentang kedua lewat parameter next-pool atau perlebar rentang ke subnet yang lebih besar.
Langkah 2: Membuat Profile Paket 10M, 20M, dan 30M
Sekarang buat tiga profile PPPoE Mikrotik untuk paket 10M, 20M, dan 30M. Setiap profile memakai local-address sendiri yang sekaligus menjadi DNS bagi pelanggan, sehingga router menjawab kueri DNS dan Anda bisa memasang cache atau filter di satu titik.
/ip dns
set allow-remote-requests=yes servers=1.1.1.1,8.8.8.8

/ppp profile
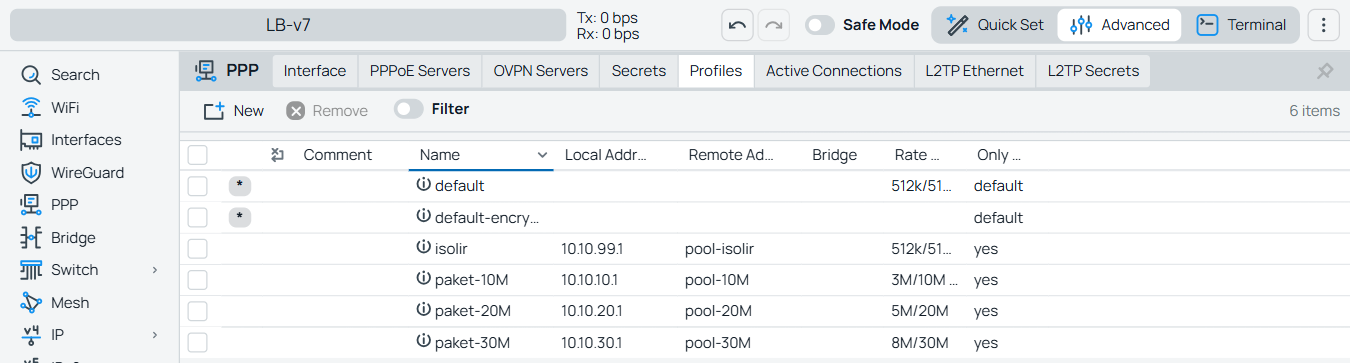
add name=paket-10M local-address=10.10.10.1 remote-address=pool-10M dns-server=10.10.10.1 rate-limit=3M/10M only-one=yes change-tcp-mss=yes
add name=paket-20M local-address=10.10.20.1 remote-address=pool-20M dns-server=10.10.20.1 rate-limit=5M/20M only-one=yes change-tcp-mss=yes
add name=paket-30M local-address=10.10.30.1 remote-address=pool-30M dns-server=10.10.30.1 rate-limit=8M/30M only-one=yes change-tcp-mss=yes
Karena allow-remote-requests=yes membuat router menjawab DNS dari mana saja, tutup port 53 dari arah WAN agar router tidak menjadi DNS resolver terbuka. Langkah ini sering terlupa, padahal akibatnya bisa berupa lonjakan trafik misterius di uplink. Aturan di bawah memakai interface list WAN; bila router Anda belum punya list itu, buat dulu dan masukkan interface uplink sebagai anggotanya.
/interface list
add name=WAN
/interface list member
add list=WAN interface=ether1
/ip firewall filter
add chain=input in-interface-list=WAN protocol=udp dst-port=53 action=drop comment="tutup DNS dari WAN"
add chain=input in-interface-list=WAN protocol=tcp dst-port=53 action=drop
Rangkuman paket contoh tampak seperti tabel berikut. Harga hanya ilustrasi untuk membantu perencanaan.
| Profile | Download/Upload | Pool | Harga ilustrasi |
|---|---|---|---|
| paket-10M | 10 Mbps / 3 Mbps | 10.10.10.0/24 | Rp150.000 |
| paket-20M | 20 Mbps / 5 Mbps | 10.10.20.0/24 | Rp200.000 |
| paket-30M | 30 Mbps / 8 Mbps | 10.10.30.0/24 | Rp275.000 |
| isolir | 512 kbps / 512 kbps | 10.10.99.0/24 | – |
Langkah 3: Menambahkan Burst dan Parent Queue
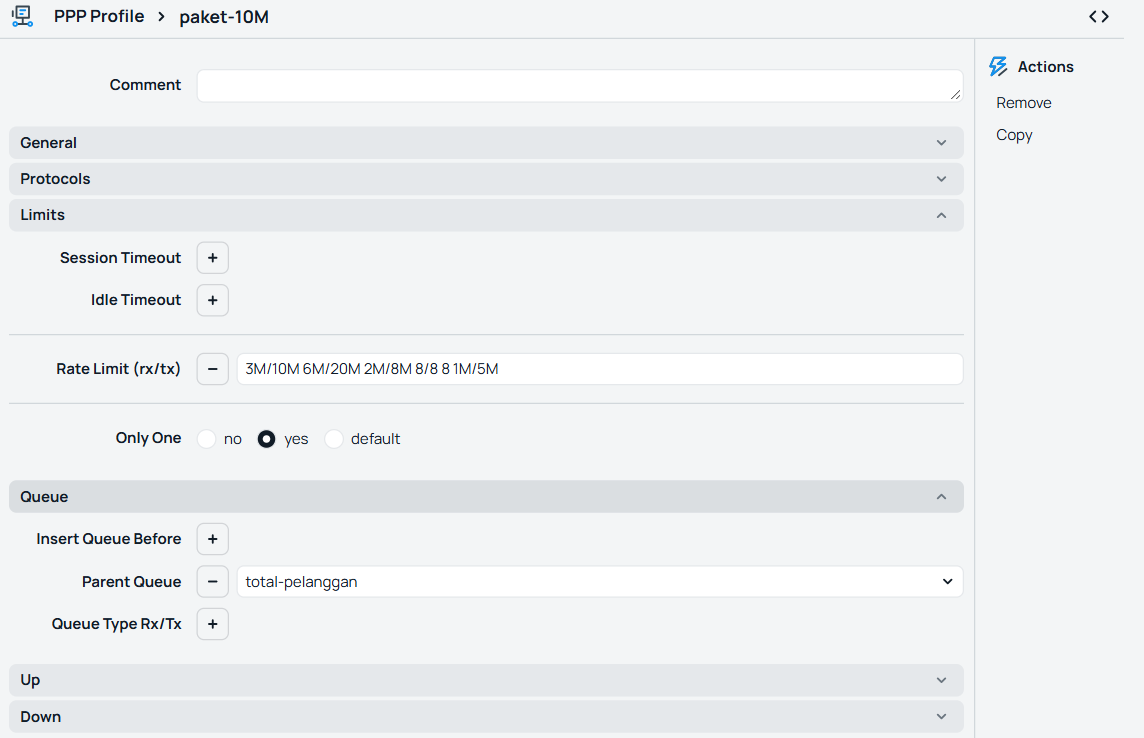
Setelah paket dasar berjalan, Anda bisa menambahkan burst agar pengalaman browsing terasa lebih cepat. Contoh berikut memberi paket 10M kemampuan melaju sampai 20 Mbps sebentar, dengan prioritas 8 dan jaminan minimum 1 Mbps upload serta 5 Mbps download.
/ppp profile
set [find name=paket-10M] rate-limit="3M/10M 6M/20M 2M/8M 8/8 8 1M/5M"
Bacalah string itu dari kiri ke kanan: max-limit 3M/10M, burst-limit 6M/20M, burst-threshold 2M/8M, burst-time 8 detik untuk kedua arah, priority 8, lalu limit-at 1M/5M. Tanda kutip wajib ada karena nilainya mengandung spasi.
Parent queue berguna ketika Anda ingin semua pelanggan berbagi satu batas total, misalnya kapasitas uplink 200 Mbps. Buat dulu simple queue induk, lalu arahkan profile ke sana.
/queue simple
add name=total-pelanggan target=10.10.0.0/16 max-limit=60M/200M

/ppp profile
set [find name=paket-10M] parent-queue=total-pelanggan
set [find name=paket-20M] parent-queue=total-pelanggan
set [find name=paket-30M] parent-queue=total-pelanggan
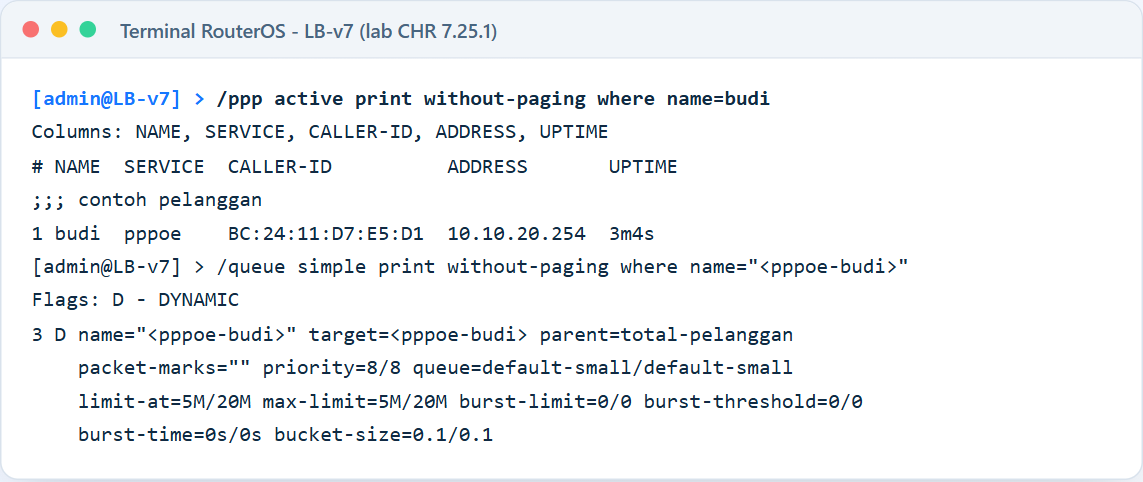
Dengan susunan ini, queue dinamis setiap pelanggan muncul sebagai anak dari total-pelanggan. Saat jam sibuk, jumlah pemakaian semua pelanggan tidak akan melampaui 200 Mbps download, dan limit-at pada tiap anak membantu pembagian yang lebih adil. Perhatikan satu hal yang kami temukan di lab: bila rate-limit tidak memuat angka minimum, RouterOS mengisi limit-at sama dengan max-limit. Profile paket-20M di atas menghasilkan queue dengan limit-at=5M/20M, jadi tambahkan angka minimum seperti pada paket-10M bila Anda ingin jaminan yang realistis.
Langkah 4: Profile Isolir dengan Address List
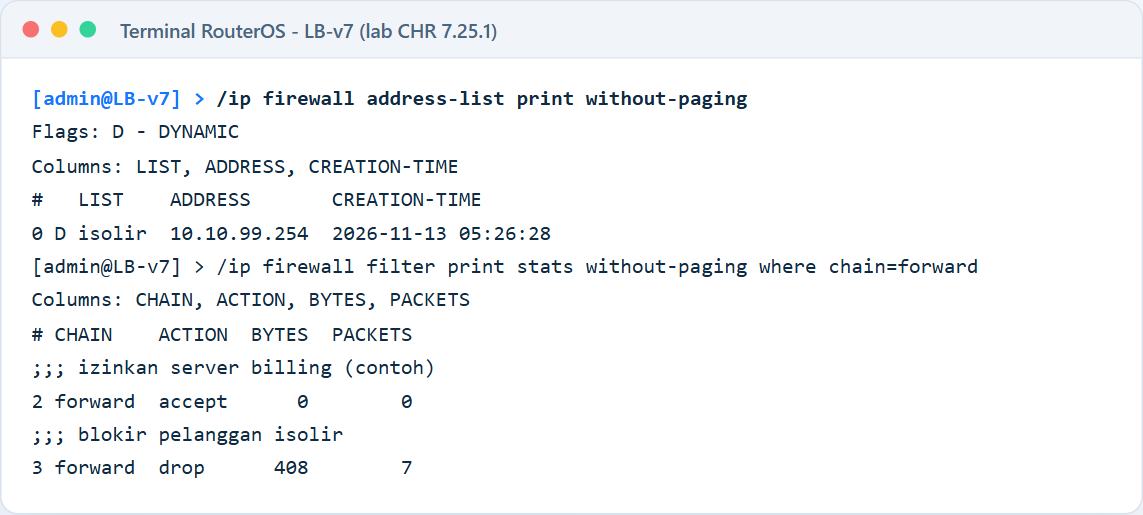
Profile isolir menjadi profile PPPoE Mikrotik yang paling sering Anda pakai, sekaligus senjata utama untuk pelanggan yang menunggak. Idenya sederhana: pindahkan akun ke profile isolir, maka IP-nya otomatis masuk address list isolir, lalu firewall membatasi akses address list itu.
/ppp profile
add name=isolir local-address=10.10.99.1 remote-address=pool-isolir dns-server=10.10.99.1 rate-limit=512k/512k address-list=isolir only-one=yes

/ip firewall filter
add chain=forward src-address-list=isolir dst-address=203.0.113.10 action=accept comment="izinkan server billing (contoh)"
add chain=forward src-address-list=isolir action=drop comment="blokir pelanggan isolir"
Letakkan dua aturan ini di atas aturan fasttrack dan aturan accept established, kalau perlu dengan place-before. Alamat 203.0.113.10 hanyalah contoh untuk server billing atau halaman pembayaran. Bagian halaman pemberitahuan dan redirect kami ulas lebih lengkap di teknik memblokir pelanggan yang menunggak.
Kami menguji profile isolir ini dengan klien PPPoE di lab. Begitu akun pindah ke profile isolir dan login ulang, IP-nya otomatis masuk address list isolir sebagai entri dinamis, lalu ping dan unduhan dari klien tertahan oleh aturan drop.
Langkah 5: Menghubungkan Secret ke Profile
Akun pelanggan cukup menyebut nama profile. Jangan mengisi local-address atau remote-address di secret kecuali pelanggan itu memang butuh IP tetap, karena nilai di secret akan menimpa nilai profile.
/ppp secret
add name=budi password=GantiSandiIni service=pppoe profile=paket-10M comment="contoh pelanggan"
add name=sari password=GantiSandiIni2 service=pppoe profile=paket-20M
Terakhir, periksa default-profile pada server PPPoE. Jangan arahkan nilainya ke profile isolir. Saat kami mencobanya di lab, parameter yang kosong pada profile paket, misalnya address-list, ternyata diwarisi dari default-profile server. Akibatnya pelanggan paket-20M ikut masuk address list isolir dan langsung terblokir, padahal secret-nya jelas memakai paket-20M.
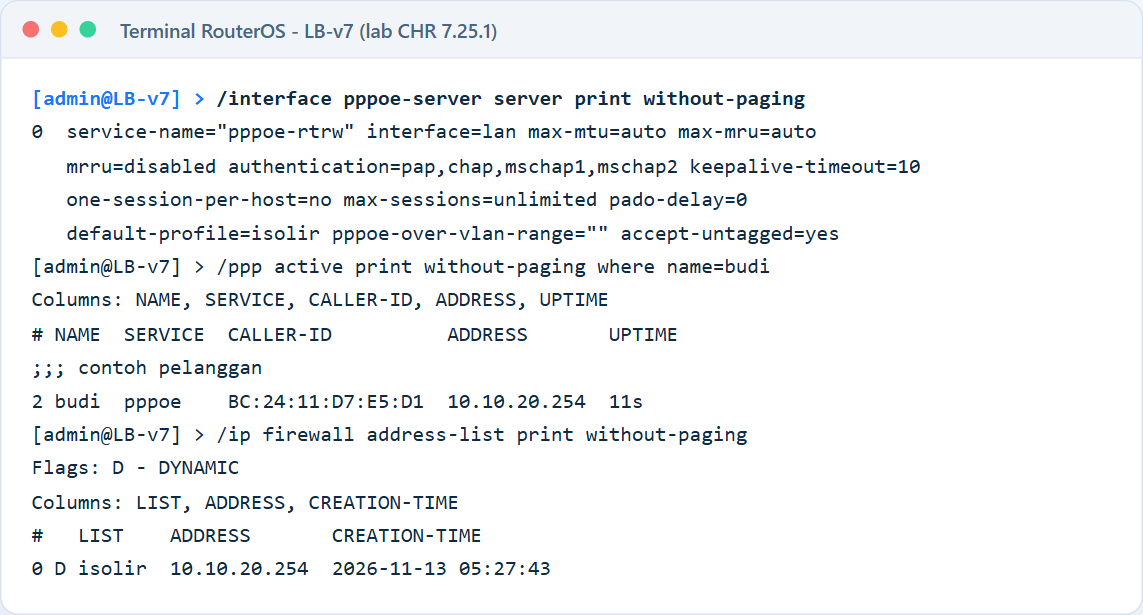
Cara yang aman adalah membiarkan default-profile tetap default, lalu membatasi profile default itu dengan rate-limit kecil. Semua profile paket sudah mengisi rate-limit sendiri, sehingga batas ini hanya mengenai akun yang lupa Anda beri profile. Di lab, akun yang jatuh ke profile default mendapat queue 512k/512k tanpa alamat IP dari pool mana pun.
/interface pppoe-server server
set [find service-name=pppoe-rtrw] default-profile=default

/ppp profile
set [find name=default] rate-limit=512k/512k
Nama pppoe-rtrw adalah contoh service-name, sesuaikan dengan server Anda.
Langkah 6: Mengganti Paket Pelanggan
Pergantian paket terdiri dari dua aksi: ubah profile di secret, lalu putus sesi aktif agar modem login ulang. Tanpa aksi kedua, pelanggan masih memakai queue lama sampai modem reconnect sendiri.
/ppp secret
set [find name=budi] profile=paket-20M

/ppp active
remove [find name=budi]
Modem biasanya tersambung kembali dalam hitungan detik. Klien PPPoE di lab kami tersambung lagi kurang dari delapan detik. Untuk memastikan hasilnya, periksa sesi dan queue dinamis berikut ini.
/ppp active print where name=budi
/queue simple print where name="<pppoe-budi>"
Proses isolir memakai pola yang sama: ganti profile ke isolir, lalu hapus sesi aktif. Saat pelanggan melunasi tagihan, kembalikan profile ke paket semula dan putus sesinya sekali lagi. Pola lain seputar pengelolaan akun bisa Anda pelajari di panduan mengelola akun pelanggan PPPoE.
Langkah 7: Profile PPPoE Mikrotik bersama RADIUS
Ketika pelanggan sudah ratusan, banyak operator memindahkan akun ke FreeRADIUS. Router tetap memakai profile lokal, tetapi RADIUS yang menentukan profile mana yang berlaku lewat atribut Mikrotik-Group. RADIUS juga bisa mengirim Mikrotik-Rate-Limit dengan format persis sama seperti rate-limit di profile.
/radius
add service=ppp address=10.0.0.5 secret=RahasiaRadius timeout=3s

/ppp aaa
set use-radius=yes interim-update=5m

/radius incoming
set accept=yes
Di sisi FreeRADIUS, isi balasan untuk pelanggan bisa seperti contoh file users berikut. Pada skema database, atribut yang sama masuk ke tabel radreply atau radgroupreply.
budi    Cleartext-Password := "GantiSandiIni"
        Mikrotik-Group = "paket-20M",
        Mikrotik-Rate-Limit = "5M/20M 10M/40M 4M/16M 8/8"
Bila atribut Mikrotik-Rate-Limit hadir, nilai itu mengalahkan rate-limit profile, sedangkan parameter lain seperti pool dan DNS tetap datang dari profile yang ditunjuk Mikrotik-Group. Fitur /radius incoming memungkinkan server mengirim CoA untuk mengubah kecepatan sesi aktif atau mengirim Disconnect-Request, sehingga pergantian paket tidak perlu Anda kerjakan manual di router. Integrasi lengkapnya ada di tutorial menghubungkan router ke FreeRADIUS.
Satu catatan soal versi: menu /radius kini punya opsi require-message-auth yang terkait atribut Message-Authenticator. Di lab kami, opsi ini sudah ada di RouterOS 7.25.1 maupun 6.49.23 dengan nilai bawaan yes-for-request-resp. Pastikan FreeRADIUS Anda mengirim atribut tersebut, atau autentikasi bisa gagal setelah upgrade.
Studi Kasus: RT-RW Net 60 Pelanggan dengan Tiga Paket
Bayangkan sebuah jaringan RT-RW Net dengan 60 pelanggan (angka ilustrasi) dan uplink 200 Mbps. Komposisinya kira-kira 35 pelanggan paket 10M, 18 pelanggan paket 20M, dan 7 pelanggan paket 30M. Awalnya semua akun memakai profile default dengan kecepatan yang operator ketik langsung di kolom rate-limit secret.
Masalah pertama muncul saat operator ingin menaikkan paket 10M menjadi 15M sebagai promo. Ia harus membuka 35 akun satu per satu, dan dua akun ternyata tertukar menjadi upload 15M download 3M karena urutan rx/tx terbalik. Pelanggan baru sadar ketika streaming mulai patah-patah pada malam hari.
Solusi yang Diterapkan
Operator lalu menyusun ulang jaringan dengan satu profile PPPoE Mikrotik per paket seperti langkah di atas. Kolom rate-limit di semua secret ia kosongkan, sehingga kecepatan murni berasal dari profile. Ia juga memisahkan pool per paket dan menambahkan profile isolir dengan address list.
Hasilnya cukup terasa. Promo kenaikan paket kini cukup dengan satu perintah set pada profile, ditambah pemutusan sesi massal di jam sepi. Grafik trafik per pool memperlihatkan paket mana yang paling membebani uplink, dan proses isolir yang dulu memakan waktu kini selesai lewat satu klik di aplikasi billing.
/ppp profile
set [find name=paket-10M] rate-limit="4M/15M 8M/30M 3M/12M 8/8 8 1M/6M"

/ppp active
remove [find where address in 10.10.10.0/24]
Jalankan perintah pemutusan massal itu pada jam sepi, misalnya dini hari, karena semua pelanggan paket tersebut akan reconnect bersamaan. Router kelas bawah bisa sibuk sejenak saat puluhan sesi login hampir serentak.
Tips dan Best Practice Profile PPPoE Mikrotik
Pengalaman di lapangan menunjukkan bahwa profile yang rapi lebih banyak bergantung pada kebiasaan ketimbang pada perintah yang rumit. Beberapa kebiasaan berikut layak Anda terapkan sejak hari pertama.
- Beri nama profile yang menjelaskan isi, misalnya
paket-20M, bukanprofile1. - Simpan kecepatan hanya di profile atau hanya di RADIUS, jangan di keduanya sekaligus.
- Aktifkan
only-one=yesagar satu akun tidak dibagi ke beberapa rumah. - Sisakan
change-tcp-mss=yeskarena MTU PPPoE lebih kecil dari Ethernet biasa. - Kecualikan trafik pelanggan dari fasttrack bila limit sering bocor.
- Ekspor konfigurasi dengan
/ppp profile exportsetiap kali selesai mengubah paket.
Fasttrack layak mendapat perhatian khusus. Paket yang melewati fasttrack tidak lagi melewati simple queue, sehingga pelanggan bisa mendapat kecepatan di atas paketnya. Solusi umum adalah membatasi aturan fasttrack hanya untuk trafik yang tidak berasal dari pool pelanggan, atau mematikannya bila CPU router masih longgar.
Dokumentasikan juga setiap perubahan paket di catatan internal: tanggal, nilai lama, dan nilai baru. Ketika pelanggan mengeluh kecepatan turun, catatan seperti ini mempercepat pencarian penyebab. Referensi parameter terbaru selalu bisa Anda cek di dokumentasi resmi MikroTik.
Troubleshooting Profile PPPoE Mikrotik yang Sering Muncul
Sebagian besar masalah profile PPPoE Mikrotik berasal dari tiga sumber: sesi lama yang belum login ulang, nilai yang tertimpa oleh secret atau RADIUS, dan urutan aturan firewall. Langkah berikut membantu Anda menelusurinya secara sistematis.
Kecepatan Tidak Sesuai Paket
Periksa dulu queue dinamis milik pelanggan dengan /queue simple print. Jika max-limit sudah benar tetapi kecepatan tetap berlebih, kemungkinan besar trafiknya lolos lewat fasttrack. Sebaliknya, jika max-limit salah, cek kolom rate-limit di secret dan atribut RADIUS, karena keduanya menimpa nilai profile.
Perhatikan pula urutan rx/tx. Pelanggan yang mengeluh download lambat padahal upload kencang hampir pasti mengalami urutan terbalik. Uji juga dengan kabel langsung ke modem, karena Wi-Fi yang lemah sering terlihat seperti limit yang salah.
Paket Baru Belum Berlaku Setelah Pergantian
Penyebab paling umum adalah sesi lama yang masih aktif. Hapus sesi pelanggan dari /ppp active, tunggu modem login ulang, lalu periksa kolom profile pada sesi barunya. Pada sistem RADIUS, pastikan aplikasi billing benar-benar mengirim CoA atau Disconnect-Request dan port 3799 tidak tertutup firewall input.
Pelanggan Isolir Masih Bisa Browsing
Lihat isi /ip firewall address-list dan cari IP pelanggan tersebut. Jika IP-nya tidak ada, kemungkinan sesi belum login ulang ke profile isolir. Jika IP-nya ada tetapi akses tetap terbuka, aturan drop Anda berada di bawah aturan accept atau fasttrack, sehingga paket sudah lolos lebih dulu.
| Gejala | Penyebab umum | Tindakan |
|---|---|---|
| Kecepatan melebihi paket | Trafik lewat fasttrack | Batasi atau matikan fasttrack |
| Upload dan download tertukar | Urutan rx/tx terbalik | Tulis ulang rate-limit upload/download |
| Paket baru tidak berlaku | Sesi lama masih aktif | Hapus sesi di /ppp active |
| Isolir tidak efektif | Urutan aturan firewall | Pindahkan aturan drop ke atas |
| Semua pelanggan ikut terisolir | default-profile server diarahkan ke isolir | Kembalikan default-profile ke default |
| Dua rumah memakai satu akun | only-one belum aktif | Set only-one=yes di profile |
Pertanyaan yang Sering Diajukan
Apa beda profile PPPoE Mikrotik dengan secret?
Secret menyimpan identitas pelanggan seperti nama pengguna, kata sandi, dan nama profile. Profile menyimpan aturan bersama seperti kecepatan, pool, DNS, dan address list. Satu profile bisa melayani banyak secret sekaligus.
Apakah rate-limit boleh memakai satuan k dan M?
Ya, RouterOS menerima satuan k untuk kilobit dan M untuk megabit, misalnya 512k/2M. Anda juga boleh menulis angka bit per detik tanpa satuan, tetapi format berhuruf lebih mudah dibaca.
Mana yang menang, rate-limit profile atau Mikrotik-Rate-Limit dari RADIUS?
Nilai dari RADIUS lebih kuat. Bila server RADIUS mengirim atribut Mikrotik-Rate-Limit, router memakai nilai itu dan mengabaikan rate-limit di profile untuk sesi tersebut.
Perlukah satu IP pool untuk setiap paket?
Tidak wajib, karena semua profile bisa berbagi satu pool besar. Namun pool terpisah memudahkan pemantauan trafik per paket, pembuatan aturan mangle, dan pengenalan paket pelanggan hanya dari alamat IP-nya.
Bagaimana cara mematikan burst pada paket tertentu?
Cukup tulis rate-limit hanya dengan bagian pertama, misalnya 5M/20M. Tanpa burst-limit dan burst-threshold, router memperlakukan paket itu sebagai limit datar tanpa lonjakan sesaat.
Apakah profile PPPoE Mikrotik sama di RouterOS v6 dan v7?
Sintaks /ppp profile pada kedua versi hampir identik, termasuk rate-limit, address-list, dan parent-queue. Perbedaan yang lebih terasa ada di sekitar RADIUS, misalnya opsi require-message-auth yang sudah aktif secara bawaan di rilis terbaru kedua versi.
Kesimpulan
Profile PPPoE Mikrotik adalah pusat pengaturan paket langganan di jaringan PPPoE. Dengan satu profile per paket, pool IP terpisah, rate-limit berformat rx/tx yang benar, serta profile isolir berbasis address list, Anda bisa mengelola puluhan hingga ratusan pelanggan tanpa mengedit akun satu per satu.
Kunci operasionalnya ada pada kebiasaan: simpan kecepatan di satu tempat saja, putus sesi setelah mengganti paket, dan jaga urutan aturan firewall. Ketika jaringan tumbuh, sambungkan profile ke RADIUS lewat Mikrotik-Group dan Mikrotik-Rate-Limit agar aplikasi billing bisa mengatur paket secara otomatis. Mulailah dari tiga paket sederhana, uji di beberapa pelanggan, lalu perluas setelah hasilnya stabil.