
 oleh
Banyak operator RT-RW Net merasa sudah aman karena punya dua ISP dan failover yang aktif, sampai suatu malam modem ISP utama masih menyala tetapi internet di belakangnya mati total. Router tetap mengirim trafik ke jalur yang buntu karena gateway lokal masih menjawab ping. Di sinilah recursive routing MikroTik berperan: router memantau host publik di internet, bukan sekadar modem di depannya, sehingga perpindahan jalur benar-benar mengikuti kondisi koneksi yang nyata.
Teknik ini memanfaatkan dua parameter yang jarang dibahas tuntas, yaitu scope dan target-scope pada menu /ip route. Kalau Anda paham cara keduanya bekerja, failover dua ISP bisa berjalan tanpa script, tanpa scheduler, dan tanpa Netwatch. Konfigurasinya cukup empat sampai enam baris route statis yang rapi.
Artikel ini membahas pengertian, alur kerja, kelebihan dan kekurangan, langkah konfigurasi untuk RouterOS v7 beserta catatan v6, studi kasus jaringan RT-RW Net, sampai daftar masalah yang paling sering muncul di lapangan. Semua contoh memakai alamat ilustrasi yang bisa Anda sesuaikan dengan jaringan sendiri.
Apa Itu Recursive Routing MikroTik?
Recursive routing adalah route yang gateway-nya bukan alamat tetangga langsung, melainkan alamat yang harus router cari lagi lewat route lain. Contohnya, default route Anda menunjuk gateway 8.8.8.8. Alamat itu jelas tidak berada di subnet yang sama dengan interface WAN, jadi router perlu mencari route lain yang tahu cara mencapai 8.8.8.8, misalnya route host lewat modem ISP pertama.
Proses mencari gateway secara berlapis inilah yang bernama resolusi rekursif. Hasil akhirnya tetap sama: paket keluar lewat modem ISP pertama. Bedanya, kondisi default route sekarang bergantung pada kesehatan host publik, karena RouterOS menjalankan check-gateway=ping ke alamat gateway yang tertulis, yaitu 8.8.8.8, bukan ke modem.
Jadi recursive routing MikroTik pada dasarnya adalah cara “meminjam” host internet sebagai indikator. Selama host itu menjawab lewat ISP pertama, jalur utama aktif. Begitu host berhenti menjawab, route utama berubah status menjadi tidak aktif dan route cadangan dengan prioritas lebih rendah mengambil alih.
Sebelum masuk lebih jauh, ada baiknya Anda sudah nyaman dengan dasar route statis di RouterOS, terutama soal dst-address, gateway, dan distance. Konsep rekursif hanyalah lapisan tambahan di atas route statis biasa.
Cara Kerja Recursive Routing MikroTik
Setiap route di RouterOS punya dua angka yang menentukan apakah gateway-nya bisa ditemukan. Angka pertama adalah scope, yaitu “tingkat” route itu sendiri. Angka kedua adalah target-scope, yaitu batas maksimum scope route lain yang boleh router pakai untuk mencari gateway route tersebut.
Aturannya sederhana: router boleh memakai route B untuk mencapai gateway milik route A hanya bila scope route B kurang dari atau sama dengan target-scope route A. Route connected (subnet yang menempel di interface) bawaannya punya scope 10. Route statis bawaannya punya scope 30 dan target-scope 10, sehingga route statis biasa hanya bisa mencari gateway lewat route connected.
Scope dan Target-Scope: Kunci Resolusi Gateway
Untuk membuat jalur rekursif, Anda menurunkan scope route host ke 10, lalu menaikkan target-scope default route ke 11. Dengan begitu, default route boleh mencari gateway 8.8.8.8 lewat route host yang scope-nya 10. Route host itu sendiri mencari gateway modem lewat route connected, jadi rantai resolusinya lengkap.
Kenapa angka 11 dan bukan 10? Pada RouterOS v6, nilai 10 sering sudah cukup karena syaratnya “kurang dari atau sama dengan”. Namun banyak administrator memakai 11 agar maksud konfigurasi jelas dan aman di RouterOS v7, yang mesin routing-nya sudah ditulis ulang. Nilai 11 juga tetap jauh di bawah 30, jadi default route lain dengan scope 30 tidak akan ikut terpakai untuk resolusi.
| Jenis route | scope | target-scope | Peran dalam rantai |
|---|---|---|---|
| Connected (otomatis) | 10 | – | Menjangkau modem ISP langsung |
| Route host 8.8.8.8/32 | 10 (Anda ubah) | 10 (bawaan) | Mengarahkan host pemantau ke modem ISP 1 |
| Default route rekursif | 30 (bawaan) | 11 (Anda ubah) | Memakai host pemantau sebagai gateway |
| Default route statis biasa | 30 | 10 | Hanya bisa memakai gateway yang connected |
Alur Saat ISP Utama Putus
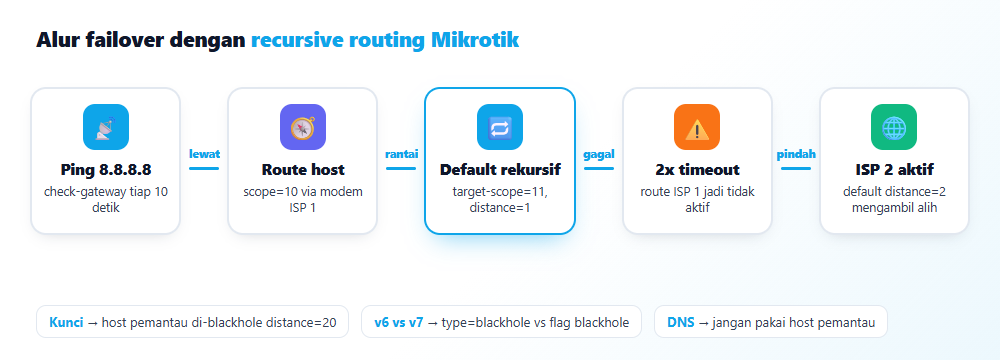
Router mengirim ping ke 8.8.8.8 setiap 10 detik karena default route memakai check-gateway=ping. Paket ping itu keluar lewat modem ISP pertama mengikuti route host. Selama balasan datang, default route berstatus aktif dan menjadi pilihan utama karena distance-nya paling kecil.
Ketika jaringan ISP pertama bermasalah di sisi hulu, modem mungkin tetap menyala dan tetap menjawab ARP, tetapi ping ke 8.8.8.8 tidak kembali. Setelah dua kali timeout berturut-turut, RouterOS menganggap gateway tidak terjangkau dan mematikan default route utama. Default route cadangan lewat ISP kedua langsung menjadi aktif, dan klien hanya merasakan jeda singkat.
Saat ISP pertama pulih, ping ke 8.8.8.8 kembali berbalas. Router mengaktifkan lagi default route utama, lalu trafik baru kembali lewat ISP pertama tanpa campur tangan Anda. Gambar berikut merangkum alur tersebut.
Kelebihan dan Kekurangan Recursive Routing MikroTik
Setiap teknik failover punya kompromi, dan metode rekursif juga begitu. Tabel di bawah membandingkan tiga pendekatan yang paling umum di router MikroTik kelas RT-RW Net.
| Aspek | check-gateway ke modem | Recursive routing | Netwatch + script |
|---|---|---|---|
| Mendeteksi gangguan hulu ISP | Tidak | Ya | Ya |
| Butuh script | Tidak | Tidak | Ya |
| Waktu deteksi bawaan | Sekitar 20–30 detik | Sekitar 20–30 detik | Sesuai interval Netwatch |
| Kerumitan konfigurasi | Rendah | Sedang | Sedang sampai tinggi |
| Risiko salah konfigurasi | Rendah | Sedang (scope) | Tinggi (logika script) |
Kenapa Lebih Andal daripada Check-Gateway Biasa
Check-gateway ke modem hanya membuktikan satu hal: modem masih hidup. Padahal gangguan ISP yang paling sering justru terjadi di luar modem, misalnya kabel fiber putus di tiang, OLT ISP bermasalah, atau sesi upstream ISP sedang macet. Pada kondisi itu modem tetap menjawab ping, sehingga router tidak pernah memindahkan jalur.
Recursive routing MikroTik menguji jalur sampai ke internet. Bila host publik tidak menjawab, berarti pelanggan Anda juga tidak bisa browsing lewat jalur itu, dan keputusan pindah jalur menjadi tepat. Logikanya mengikuti pengalaman pengguna, bukan sekadar status perangkat di ujung kabel.
Kelebihan lain, semua logika tinggal di tabel routing. Anda tidak perlu menjaga script yang bisa rusak saat upgrade, dan perilaku failover terlihat jelas cukup dengan perintah print. Pendekatan ini juga melengkapi panduan failover dasar dengan distance yang mungkin sudah Anda pasang sebelumnya.
Kekurangannya, Anda bergantung pada satu host publik per ISP. Jika host itu membatasi ICMP atau sedang gangguan, router bisa salah menyimpulkan ISP mati. Selain itu, trafik pengguna menuju host pemantau selalu terkunci ke satu ISP, jadi jangan memakai host itu sebagai DNS utama klien.
Konfigurasi Recursive Routing MikroTik Langkah demi Langkah
Contoh berikut memakai topologi umum: ISP 1 lewat ether1 dengan modem 192.168.1.1, ISP 2 lewat ether2 dengan modem 192.168.2.1, dan jaringan lokal di ether3 ke atas. Semua alamat hanyalah ilustrasi, jadi ganti sesuai pembagian IP dari ISP Anda.
Urutannya penting. Anda membangun route host terlebih dahulu, kemudian default route rekursif, lalu pengaman blackhole, dan terakhir pengujian. Bila urutan terbalik, default route bisa muncul dalam status unreachable dan membuat Anda mengira konfigurasinya salah.
Langkah 1: Siapkan IP dan Gateway Kedua ISP
Pasang alamat IP di kedua interface WAN dan pastikan router bisa ping ke masing-masing modem. Jika salah satu ISP memberi IP lewat DHCP, matikan pembuatan default route otomatis agar tidak bentrok dengan route rekursif yang Anda buat manual.
/ip address
add address=192.168.1.2/24 interface=ether1 comment=WAN-ISP1
add address=192.168.2.2/24 interface=ether2 comment=WAN-ISP2

/ip firewall nat
add chain=srcnat out-interface=ether1 action=masquerade comment=NAT-ISP1
add chain=srcnat out-interface=ether2 action=masquerade comment=NAT-ISP2
Untuk WAN berbasis DHCP client, gunakan perintah berikut. Catat alamat gateway yang ISP berikan, karena route host pada langkah berikutnya membutuhkan alamat itu.
/ip dhcp-client
set [find interface=ether1] add-default-route=no
Masquerade per interface WAN memastikan alamat sumber paket sesuai dengan jalur keluarnya. Bila Anda belum terbiasa dengan aturan NAT, prinsipnya sama seperti pada satu ISP, hanya saja aturannya dobel.
Langkah 2: Buat Route Host ke Server Pemantau
Pilih satu host publik untuk tiap ISP, dan jangan memakai host yang sama untuk keduanya. Contoh ini memakai 8.8.8.8 untuk ISP 1 dan 1.1.1.1 untuk ISP 2. Kedua route host wajib memakai scope=10 agar bisa menjadi “anak tangga” bagi default route.
/ip route
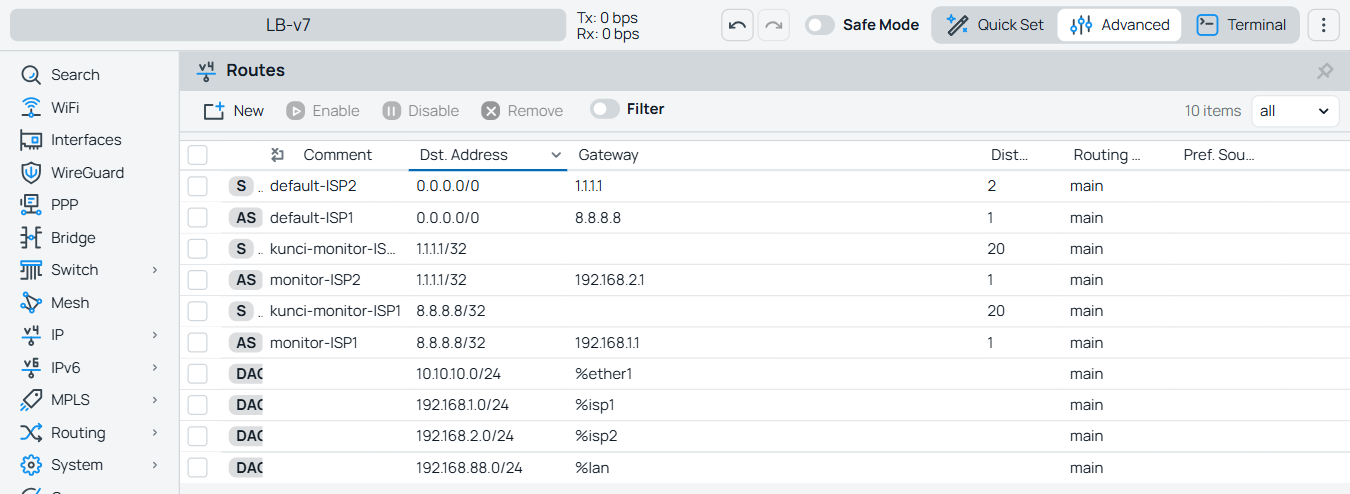
add dst-address=8.8.8.8/32 gateway=192.168.1.1 scope=10 comment=monitor-ISP1
add dst-address=1.1.1.1/32 gateway=192.168.2.1 scope=10 comment=monitor-ISP2
Route host ini sengaja tidak memakai check-gateway. Tugasnya hanya memaku jalur menuju host pemantau ke ISP yang benar, sehingga ping pemeriksaan selalu lewat ISP yang sedang Anda uji.
Langkah 3: Buat Default Route Rekursif
Sekarang buat dua default route yang gateway-nya adalah host pemantau. ISP 1 mendapat distance 1 sebagai jalur utama, sedangkan ISP 2 mendapat distance 2 sebagai cadangan. Keduanya memakai check-gateway=ping dan target-scope=11.
/ip route
add dst-address=0.0.0.0/0 gateway=8.8.8.8 distance=1 check-gateway=ping target-scope=11 comment=default-ISP1
add dst-address=0.0.0.0/0 gateway=1.1.1.1 distance=2 check-gateway=ping target-scope=11 comment=default-ISP2
Route cadangan juga memakai mode rekursif. Alasannya, bila ISP 2 ikut bermasalah, route cadangan pun berhenti aktif, dan Anda bisa melihat kondisi itu dengan jelas di tabel routing ketimbang menebak-nebak.
Langkah 4: Kunci Host Pemantau dengan Blackhole
Ada satu celah halus. Bila kabel ke modem ISP 1 tercabut, route connected 192.168.1.0/24 hilang, route host 8.8.8.8 ikut tidak aktif, dan paket ke 8.8.8.8 bisa saja mengikuti default route lain lewat ISP 2. Pengaman blackhole dengan prioritas rendah mencegah host pemantau “bocor” ke jalur yang salah.
/ip route
add dst-address=8.8.8.8/32 blackhole distance=20 comment=kunci-monitor-ISP1
add dst-address=1.1.1.1/32 blackhole distance=20 comment=kunci-monitor-ISP2
Pada RouterOS v6, sintaksnya memakai parameter type, bukan flag blackhole:
/ip route
add dst-address=8.8.8.8/32 type=blackhole distance=20 comment=kunci-monitor-ISP1
add dst-address=1.1.1.1/32 type=blackhole distance=20 comment=kunci-monitor-ISP2
Selama route host normal aktif, route blackhole tidak berpengaruh karena distance-nya lebih besar. Route blackhole baru bekerja ketika route host utama hilang, dan pada saat itu ping pemantauan memang seharusnya gagal. Perlu dicatat, flag blackhole tanpa type= hanya dikenali v7; di lab RouterOS 6.49.23 perintah itu ditolak dengan pesan “expected end of command”.
Langkah 5: Uji Failover
Jangan menunggu ISP benar-benar mati untuk menguji recursive routing MikroTik. Anda bisa mensimulasikan gangguan hulu dengan memblokir ping router ke host pemantau ISP 1 lewat firewall chain output. Modem tetap hidup, persis seperti kasus nyata yang ingin Anda tangani.
/ip firewall filter
add chain=output protocol=icmp dst-address=8.8.8.8 action=drop comment=UJI-FAILOVER

/ip route print where dst-address=0.0.0.0/0
/tool traceroute 9.9.9.9 count=1
Tunggu sekitar 20–30 detik, lalu cetak tabel route. Default route ISP 1 seharusnya tidak lagi aktif, dan traceroute ke alamat lain keluar lewat 192.168.2.1. Setelah selesai, hapus aturan uji dengan perintah berikut dan pastikan jalur utama kembali.
/ip firewall filter remove [find comment=UJI-FAILOVER]
Kami menjalankan uji ini di lab CHR dengan dua router ISP tiruan yang benar-benar tersambung ke internet. Aturan drop kami bungkus dalam skrip kecil yang menghitung detik sampai default-ISP1 berhenti aktif. Hasilnya 22 detik pada percobaan pertama dan 29 detik pada percobaan kedua, sesuai perkiraan dua kali timeout ping. Traceroute ke 9.9.9.9 pun langsung keluar lewat 192.168.2.1.
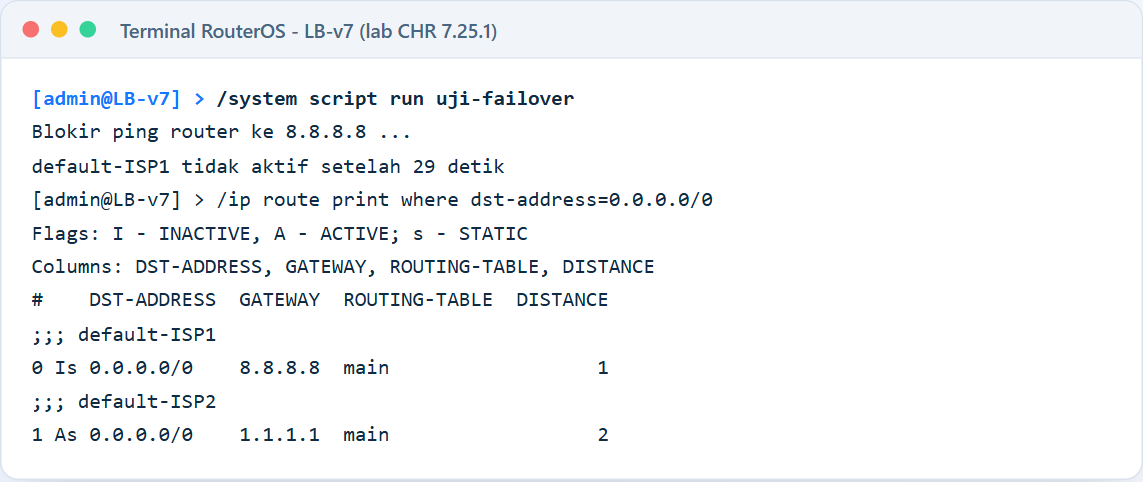
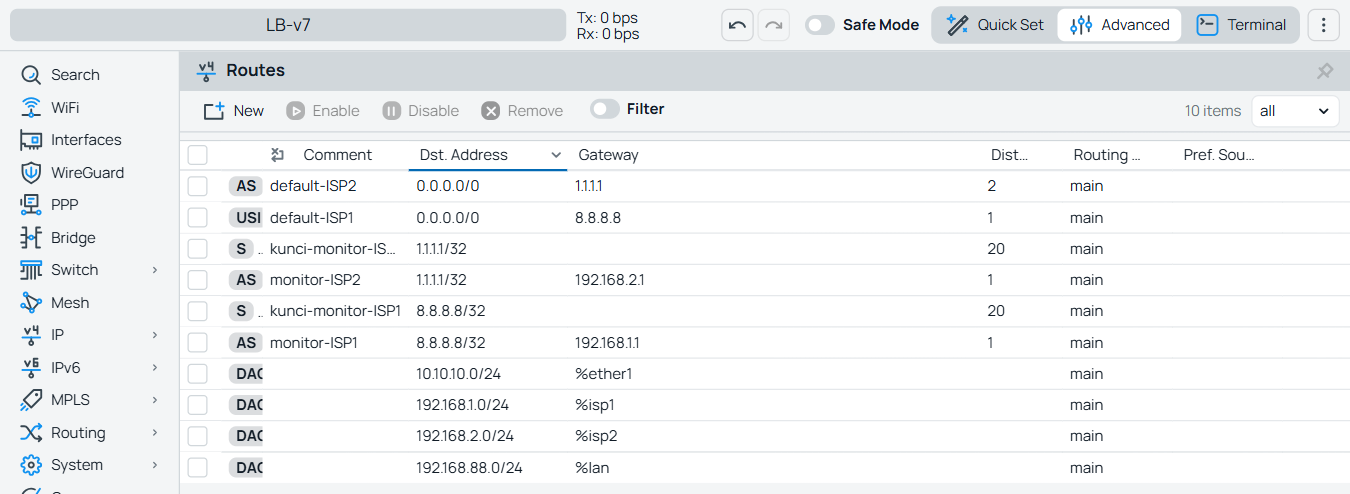
Di WebFig, route utama berubah flag menjadi USI (unreachable, static, inactive), sedangkan default-ISP2 naik menjadi AS. Setelah aturan uji dihapus, route utama kembali aktif dalam hitungan detik.
Perbedaan Sintaks RouterOS v6 dan v7 untuk Recursive Routing MikroTik
Parameter scope, target-scope, dan check-gateway tersedia di kedua versi dengan nama yang sama, jadi sebagian besar perintah bisa Anda salin langsung. Perbedaan utamanya ada pada cara RouterOS menampilkan status dan pada beberapa parameter pendukung.
| Hal | RouterOS v6 | RouterOS v7 |
|---|---|---|
| Route blackhole | type=blackhole | flag blackhole |
| Melihat gateway hasil resolusi | kolom gateway-status, misalnya “recursive via 192.168.1.1” | properti immediate-gw di print detail |
| Tabel routing | routing-mark | routing-table, tabel harus ada di /routing table |
| Nilai target-scope aman | 10 atau 11 | 11 (lebih dari scope route host) |
| Mesin routing | Lama | Ditulis ulang, perilaku resolusi lebih ketat |
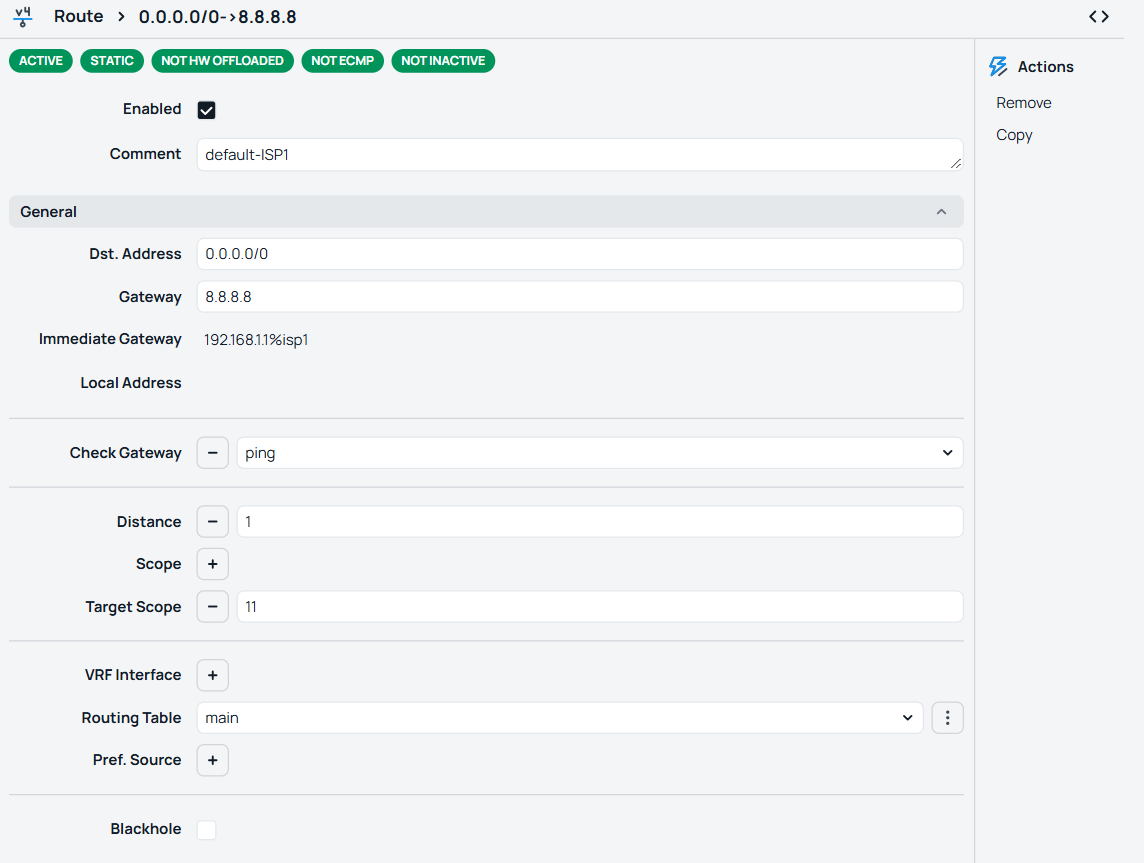
Di RouterOS v7, perintah /ip route print detail menampilkan immediate-gw, yaitu gateway tetangga yang benar-benar router pakai setelah resolusi. Jika nilainya 192.168.1.1%ether1 untuk default route ISP 1, rantai rekursifnya sudah benar. Di WebFig, nilai yang sama tampil sebagai Immediate Gateway pada formulir route.
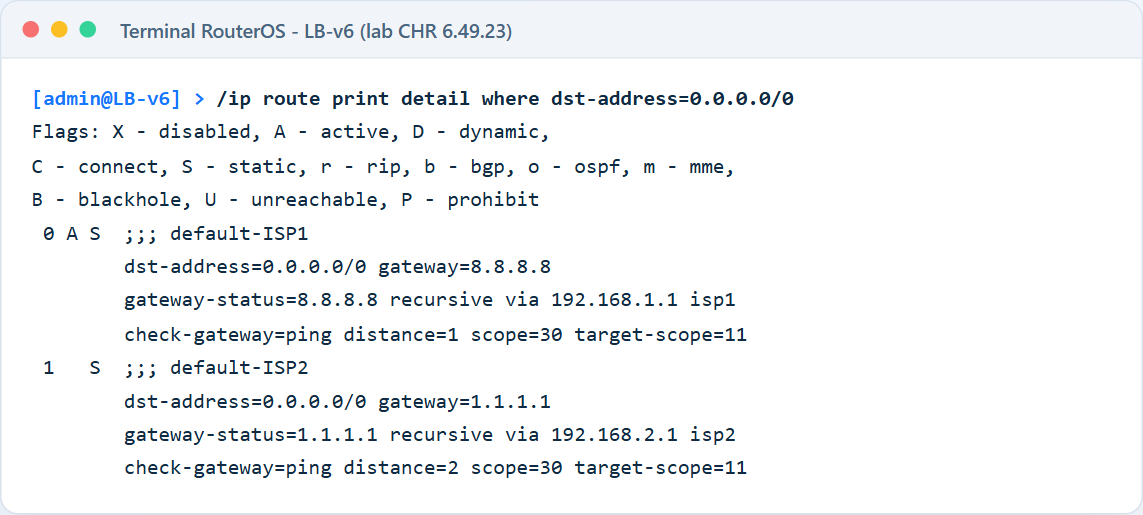
Pada v6, informasi serupa muncul sebagai teks “recursive via” di kolom status gateway.
Kalau Anda menggabungkan teknik ini dengan routing table khusus di v7, misalnya untuk PCC, buat tabelnya lebih dulu dengan /routing table add name=ke-isp1 fib. Letakkan route host dan default route rekursif di tabel yang sama agar resolusi tidak bergantung pada perilaku antar-tabel.
Studi Kasus: Recursive Routing MikroTik di RT-RW Net 60 Pelanggan
Sebagai ilustrasi, bayangkan jaringan RT-RW Net dengan 60 pelanggan PPPoE, satu router hEX sebagai gateway, satu ISP fiber 100 Mbps sebagai jalur utama, dan satu ISP cadangan 30 Mbps. Angka ini hanya contoh, tetapi polanya sangat umum di lapangan. Awalnya, failover memakai check-gateway ke modem fiber.
Masalah muncul saat ISP fiber mengalami gangguan hulu, dan saat itu jaringan belum memakai recursive routing MikroTik. Lampu PON di modem tetap hijau, modem tetap menjawab ping, dan router tetap mengirim seluruh trafik ke jalur yang buntu. Pelanggan menelepon satu per satu, sementara admin harus mematikan route secara manual dari ponsel.
Setelah admin memindahkan konfigurasi ke recursive routing MikroTik dengan pola pada bagian sebelumnya, perilakunya berubah. Gangguan hulu berikutnya tertangkap dalam waktu sekitar 20 detik, trafik pindah ke ISP cadangan, dan sesi PPPoE pelanggan tetap tersambung karena PPPoE berjalan di sisi LAN. Pelanggan hanya merasakan halaman yang macet sebentar lalu jalan lagi, walau lebih lambat karena kapasitas cadangan kecil.
Admin juga menambahkan antrean khusus ketika jalur cadangan aktif agar 30 Mbps tidak habis oleh satu-dua pengguna berat. Langkah ini opsional, tetapi berguna bila kapasitas cadangan jauh lebih kecil ketimbang jalur utama. Pembagian bandwidth seperti itu bisa memakai PCQ yang sudah Anda kenal.
Satu pelajaran penting dari kasus semacam ini: router harus memakai DNS yang tidak sama dengan host pemantau. Karena 8.8.8.8 selalu terkunci ke ISP 1, permintaan DNS ke alamat itu ikut gagal saat ISP 1 mati. Admin akhirnya mengatur DNS router ke 9.9.9.9 dan DNS ISP cadangan, sehingga resolusi nama tetap berjalan di kedua kondisi.
Tips dan Best Practice Recursive Routing MikroTik
Beberapa kebiasaan kecil membuat failover rekursif jauh lebih stabil. Daftar berikut merangkum praktik yang aman untuk jaringan kecil sampai menengah.
- Pilih host pemantau yang stabil dan menjawab ICMP, seperti resolver DNS publik besar, dan bedakan host untuk setiap ISP.
- Hindari memakai host pemantau sebagai DNS router maupun DNS klien, karena trafik ke host itu selalu terkunci ke satu ISP.
- Beri komentar pada setiap route agar Anda dan rekan kerja langsung paham fungsi masing-masing baris.
- Pasang route blackhole sebagai pengaman agar host pemantau tidak bocor ke jalur lain.
- Uji failover secara berkala dengan aturan drop di chain output, lalu hapus aturan itu setelah selesai.
- Simpan backup konfigurasi sebelum mengubah tabel routing, terutama pada router produksi.
Untuk keandalan ekstra, sebagian administrator memakai dua host pemantau per ISP, masing-masing dengan default route rekursif sendiri. ISP 1 bisa memiliki default route via 8.8.8.8 dengan distance 1 dan via 208.67.222.222 dengan distance 2, lalu ISP 2 memakai distance 3 dan 4. Hasilnya, jalur utama baru pindah bila dua host berbeda sama-sama tidak menjawab.
Recursive routing MikroTik juga cocok berdampingan dengan teknik membagi beban dua ISP dengan PCC. Pada skenario itu, setiap routing table punya default route rekursif sendiri plus route cadangan ke ISP lain. Perhatikan agar route host tetap berada di tabel yang tepat.
Terakhir, dokumentasikan alamat gateway setiap ISP. Ketika ISP mengganti perangkat atau IP gateway, route host harus Anda perbarui, dan catatan rapi menghemat waktu saat terjadi perubahan mendadak. Referensi lengkap parameter route bisa Anda baca di dokumentasi resmi MikroTik.
Troubleshooting Recursive Routing MikroTik
Sebagian besar masalah failover rekursif berasal dari angka scope yang keliru atau dari host pemantau yang salah pilih. Gunakan perintah print detail sebagai alat diagnosis utama, karena tabel routing menunjukkan dengan jujur apakah resolusi gateway berhasil.
Route Rekursif Tetap Unreachable
Gejala paling umum adalah default route berstatus unreachable meskipun ISP normal. Penyebabnya hampir selalu karena target-scope default route tidak lebih besar atau sama dengan scope route host. Cek kembali bahwa route host memakai scope=10 dan default route memakai target-scope=11.
Penyebab lain adalah route host belum aktif, misalnya karena gateway modem salah ketik atau interface WAN mati. Jalankan ping ke 192.168.1.1 dan ke 8.8.8.8 dari router. Jika ping ke modem berhasil tetapi ping ke host gagal, masalahnya memang berada di sisi ISP atau host pemantau.
Failover Tidak Kembali ke ISP Utama
Bila ISP 1 sudah pulih tetapi trafik tetap lewat ISP 2, periksa dulu apakah default route ISP 1 sudah kembali aktif. Router hanya memindahkan koneksi baru; koneksi lama yang sudah tercatat di connection tracking bisa tetap berjalan di jalur cadangan sampai timeout. Kondisi itu normal dan biasanya hilang dengan sendirinya.
Kalau route ISP 1 tetap tidak aktif, mungkin aturan uji firewall masih tertinggal di chain output. Cari aturan dengan komentar UJI-FAILOVER dan hapus. Pastikan juga tidak ada aturan firewall lain yang memblokir ICMP keluar dari router.
Failover Lambat Sekali
Waktu deteksi bawaan check-gateway adalah dua kali timeout dengan interval 10 detik, sehingga jeda sekitar 20–30 detik itu wajar (di lab kami 22 dan 29 detik). Angka itu tidak bisa Anda ubah langsung lewat parameter route. Jika butuh deteksi lebih cepat, pertimbangkan Netwatch dengan interval pendek plus script, tetapi terima konsekuensi konfigurasi yang lebih rumit.
Masalah lain yang mirip adalah failover “naik-turun” atau flapping. Biasanya host pemantau membatasi ICMP atau jalur ISP sedang tidak stabil. Ganti host pemantau, atau pakai dua host per ISP seperti pada bagian tips, agar satu ping yang hilang tidak langsung memindahkan seluruh trafik.
Pertanyaan yang Sering Diajukan
Apakah recursive routing MikroTik membutuhkan script?
Tidak. Seluruh logika berjalan di tabel routing memakai scope, target-scope, distance, dan check-gateway. Script hanya Anda perlukan bila ingin notifikasi, misalnya kirim pesan ke Telegram saat ISP pindah.
Berapa lama recursive routing MikroTik mendeteksi ISP putus?
Sekitar 20–30 detik, karena check-gateway mengirim ping setiap 10 detik dan menunggu dua kali timeout. Pemulihan biasanya lebih cepat karena satu balasan sudah cukup untuk mengaktifkan route lagi.
Bolehkah memakai 8.8.8.8 sebagai DNS sekaligus host pemantau?
Sebaiknya jangan. Route host membuat trafik ke 8.8.8.8 selalu lewat ISP 1, sehingga DNS ikut mati saat ISP 1 bermasalah. Pakai alamat resolver lain untuk DNS router dan klien.
Apakah teknik ini bisa berjalan dengan WAN PPPoE client?
Bisa. Isi gateway route host dengan nama interface PPPoE, misalnya pppoe-out1, tetap dengan scope=10. Matikan juga opsi add-default-route pada PPPoE client agar tidak muncul default route ganda.
Perlukah mengubah konfigurasi saat upgrade dari v6 ke v7?
Sebagian besar perintah tetap berlaku. Yang perlu Anda cek adalah route blackhole, nilai target-scope, serta penggunaan routing-mark yang di v7 berganti menjadi routing-table. Setelah upgrade, jalankan print detail dan pastikan immediate-gw sudah menunjuk modem yang benar.
Apakah failover ini memutus sesi PPPoE pelanggan?
Tidak, selama PPPoE server berjalan di sisi LAN router. Sesi pelanggan tetap tersambung, hanya koneksi internet di dalamnya yang sempat tersendat beberapa detik sebelum lewat jalur cadangan.
Kesimpulan tentang Recursive Routing MikroTik
Recursive routing MikroTik menyelesaikan kelemahan klasik failover berbasis check-gateway ke modem, yaitu ketidakmampuan mendeteksi gangguan di hulu ISP. Dengan route host berscope 10 dan default route bertarget-scope 11, router memantau host internet nyata dan memindahkan jalur hanya saat pengguna memang tidak bisa mengakses internet.
Konfigurasinya ringkas: route host per ISP, default route rekursif dengan distance berbeda, pengaman blackhole, dan pengujian rutin. Perhatikan beda sintaks v6 dan v7 pada blackhole serta routing table, dan jangan memakai host pemantau sebagai DNS. Dengan pola ini, jaringan RT-RW Net Anda punya failover yang andal tanpa satu baris script pun.