
 oleh
Banyak pengelola RT-RW Net baru melirik firewall raw Mikrotik ketika CPU router mendadak penuh, grafik trafik WAN melonjak, lalu pelanggan mengeluh internet putus-sambung. Dugaan pertama biasanya “kena DDoS”, padahal penyebabnya bisa bermacam-macam: pemindaian port massal, banjir paket ke IP publik router, atau tabel koneksi yang sesak oleh sampah dari internet. Raw adalah alat yang tepat untuk sebagian masalah itu, asalkan Anda paham batasnya.
Artikel ini membahas menu /ip firewall raw dari sudut pandang operator jaringan, bukan sekadar teori. Kita akan melihat chain prerouting dan output, action drop dan notrack, alasan raw lebih ringan ketimbang filter, cara memblokir bogon dan IP daftar hitam memakai address-list, serta mitigasi flood dasar. Semua contoh memakai sintaks RouterOS v7, dengan catatan bila v6 berbeda.
Satu hal perlu jelas sejak awal: tidak ada konfigurasi router yang bisa menjamin perlindungan total dari serangan DDoS. Router kecil di ujung jaringan hanya mampu mengurangi beban, bukan menahan serangan yang memenuhi kapasitas jalur internet Anda. Dengan ekspektasi yang realistis, raw tetap menjadi salah satu lapisan pertahanan yang paling hemat sumber daya.
Apa Itu Firewall Raw Mikrotik?
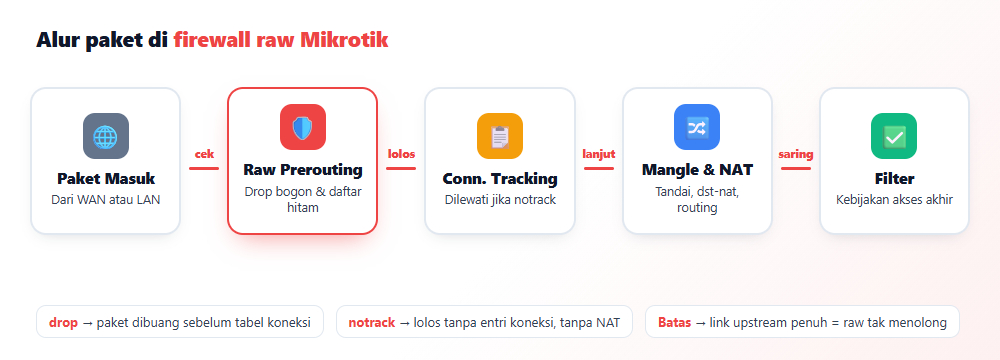
Firewall raw Mikrotik adalah tabel firewall khusus yang memproses paket sebelum paket itu masuk ke connection tracking. Menu ini muncul di RouterOS sejak seri v6.3x dan tetap ada di RouterOS v7 dengan perilaku yang sama. Fungsinya sederhana: memutuskan nasib paket secepat mungkin, sebelum router mengeluarkan tenaga untuk mencatat koneksinya.
Pada firewall filter biasa, setiap paket baru membuat entri di tabel koneksi. Router lalu menyimpan status koneksi itu, menghitung timeout, dan mencocokkan paket berikutnya ke entri yang sama. Proses ini sangat berguna untuk aturan seperti “terima koneksi established”, tetapi biayanya nyata ketika jumlah paket sampah mencapai puluhan ribu per detik.
Raw memotong proses tersebut. Paket yang Anda drop di raw tidak pernah menyentuh connection tracking, sehingga tidak menambah entri tabel, tidak memakan memori koneksi, dan tidak melewati rantai mangle, NAT, maupun filter. Karena itu raw cocok untuk membuang trafik yang sudah pasti tidak Anda inginkan, misalnya paket dari alamat bogon atau dari IP yang sudah masuk daftar hitam.
Kalau Anda belum akrab dengan konsep chain input, forward, dan output, baca dulu panduan dasar filter rule dan chain di RouterOS. Raw memakai banyak matcher yang sama, sehingga pemahaman filter akan mempercepat belajar Anda.
| Aspek | Firewall Raw | Firewall Filter |
|---|---|---|
| Posisi di alur paket | Sebelum connection tracking | Sesudah connection tracking |
| Chain | prerouting, output | input, forward, output |
| Matcher connection-state | Tidak tersedia | Tersedia |
| Action khas | drop, accept, notrack, add-src-to-address-list | drop, accept, reject, fasttrack-connection |
| Beban CPU per paket drop | Lebih rendah | Lebih tinggi |
| Cocok untuk | Membuang trafik sampah yang jelas | Kebijakan akses berbasis status koneksi |
Cara Kerja Firewall Raw Mikrotik dalam Alur Paket
Setiap paket yang masuk ke router melewati serangkaian tahap yang MikroTik sebut packet flow. Untuk paket dari interface, tahap pertama setelah paket muncul adalah raw prerouting, kemudian connection tracking, lalu mangle prerouting, dst-nat, keputusan routing, dan seterusnya. Posisi paling depan inilah yang membuat raw unggul untuk membuang trafik secara massal.
Paket yang router buat sendiri, misalnya balasan ping, kueri DNS dari router, atau sesi Winbox keluar, mengikuti jalur lain. Paket semacam itu melewati raw output lebih dulu, baru kemudian connection tracking dan chain output di mangle maupun filter. Dua pintu ini, prerouting dan output, adalah satu-satunya chain bawaan di tabel raw.
Chain Prerouting dan Output
Chain prerouting menangani semua paket yang datang dari interface mana pun, baik paket menuju router itu sendiri maupun paket transit menuju pelanggan. Karena routing belum terjadi, Anda tidak bisa memakai out-interface di sini, tetapi in-interface dan in-interface-list bekerja normal. Hampir semua rule raw pada router ISP kecil berada di chain ini.
Chain output hanya berisi paket yang lahir dari router. Pemakaiannya jarang, biasanya untuk memberi notrack pada trafik router ke perangkat internal tertentu. Anda juga bisa membuat chain kustom dan memanggilnya dengan action jump, sama seperti di firewall filter.
Action Drop dan Notrack
Action drop membuang paket tanpa balasan apa pun. Raw tidak menyediakan reject, sehingga pengirim tidak menerima pesan ICMP, dan bagi serangan flood itu justru menguntungkan karena router tidak perlu membalas. Action accept di raw tidak berarti “paket boleh lewat firewall”, melainkan hanya “berhenti memeriksa rule raw berikutnya”; paket tetap melanjutkan perjalanan ke connection tracking dan filter.
Action notrack meloloskan paket tetapi memintanya melewati connection tracking. Paket tersebut kemudian berstatus untracked di filter. Konsekuensinya besar: trafik untracked tidak bisa memakai NAT, tidak bisa memakai fasttrack, dan tidak bisa memakai connection-mark di mangle. Gunakan notrack hanya untuk trafik yang memang tidak butuh fitur-fitur tersebut.
Selain dua action utama itu, raw juga mendukung add-src-to-address-list, add-dst-to-address-list, jump, return, log, dan passthrough. Kombinasi add-src-to-address-list dengan drop memungkinkan Anda membangun jebakan sederhana bagi pemindai port tanpa menyentuh tabel koneksi.
Kelebihan dan Kekurangan Firewall Raw Mikrotik
Setiap alat punya tempatnya sendiri. Raw sangat efisien, tetapi kekurangannya juga nyata, terutama bagi operator yang terbiasa menulis rule berbasis status koneksi. Tabel berikut merangkum pertimbangan yang biasa saya pakai saat menata firewall router pelanggan maupun router inti.
| Kelebihan | Kekurangan |
|---|---|
| Membuang paket sebelum connection tracking sehingga hemat CPU dan memori | Tidak mengenal status koneksi (new, established, related) |
| Melindungi tabel koneksi agar tidak penuh oleh sampah | Rule yang keliru bisa memutus trafik penting tanpa jejak di filter |
| Cocok untuk daftar bogon dan daftar hitam berukuran besar | Tidak ada action reject, hanya drop |
| Notrack mengurangi beban pada trafik internal bervolume tinggi | Trafik notrack kehilangan NAT, fasttrack, dan connection-mark |
| Bisa mengisi address-list otomatis tanpa membuat entri koneksi | Tidak menolong bila jalur upstream sudah penuh |
Kelebihan Utama di Lapangan
Keunggulan paling terasa adalah stabilitas tabel koneksi. Router dengan ribuan pelanggan aktif sudah menyimpan banyak entri sah, dan setiap paket SYN palsu dari internet menambah beban baru. Dengan memindahkan aturan “buang” ke raw, Anda menjaga agar entri tabel hanya berisi koneksi pelanggan yang benar.
Raw juga membuat firewall filter lebih ringkas. Rule filter bisa fokus pada kebijakan akses, misalnya siapa boleh membuka Winbox atau subnet mana yang boleh mengakses server lokal. Pembagian tugas seperti ini memudahkan audit ketika Anda kembali memeriksa konfigurasi berbulan-bulan kemudian.
Kekurangan dan Risiko Salah Konfigurasi
Karena raw bekerja di depan semua tabel lain, satu rule drop yang salah bisa memutus seluruh trafik pelanggan. Kesalahan paling sering adalah memblokir rentang privat di interface WAN, padahal modem ISP di atas router justru memakai alamat 192.168.x.x. Akibatnya DHCP client WAN gagal dan router kehilangan gateway.
Kekurangan lain adalah visibilitas. Paket yang hilang di raw tidak muncul di daftar connection, sehingga teknisi yang hanya memeriksa filter bisa kebingungan mencari penyebab. Biasakan memberi komentar jelas pada setiap rule raw agar rekan kerja langsung tahu fungsinya.
Seberapa Kuat Firewall Raw Mikrotik Menahan DDoS?
Jawaban jujurnya: firewall raw Mikrotik hanya membantu pada serangan yang volumenya masih muat di jalur internet Anda. Bila ISP memberi kapasitas 100 Mbps (contoh) dan penyerang mengirim 2 Gbps, link upstream sudah penuh sebelum paket sampai ke router. Router tidak bisa membuang paket yang tidak pernah tiba, sehingga pelanggan tetap merasakan putus.
Untuk serangan volumetrik semacam itu, solusinya berada di sisi hulu: meminta ISP melakukan blackhole pada IP sasaran, memakai layanan scrubbing, atau memindahkan layanan publik ke penyedia yang punya proteksi. Raw berguna untuk serangan kecil hingga menengah, pemindaian port, dan flood yang membebani CPU router, bukan untuk serangan berskala besar.
Kemampuan tiap perangkat pun berbeda. Router seri hAP atau RB750 punya CPU terbatas, sementara seri CCR jauh lebih kuat. Angka pasti tergantung ukuran paket dan jumlah rule, jadi ukur sendiri dengan /tool profile saat trafik ramai ketimbang mengandalkan klaim di forum.
Langkah Konfigurasi Firewall Raw Mikrotik
Bagian ini menyusun konfigurasi bertahap dari nol. Anggap router Anda memakai ether1 sebagai WAN dan bridge-lan sebagai sisi pelanggan. Sesuaikan nama interface dan subnet dengan jaringan Anda sebelum menyalin perintah apa pun.
Urutan langkahnya:
- Siapkan interface list WAN dan LAN.
- Buat address-list bogon untuk alamat sumber yang mustahil datang dari internet.
- Pasang rule drop bogon di raw dengan pengecualian subnet modem ISP.
- Tambahkan daftar hitam dan jebakan pemindai port.
- Pasang deteksi flood di filter dan buang pelakunya di raw.
- Gunakan notrack untuk trafik internal yang aman.
- Uji, pantau counter, lalu simpan backup.
Langkah 1: Siapkan Interface List WAN dan LAN
Konfigurasi bawaan RouterOS v7 pada perangkat rumahan biasanya sudah berisi interface list WAN dan LAN. Periksa dulu dengan /interface list member print. Bila belum ada, buat sendiri agar rule raw tidak bergantung pada nama port fisik.
/interface list
add name=WAN
add name=LAN
/interface list member
add list=WAN interface=ether1
add list=LAN interface=bridge-lan
Memakai interface list memudahkan Anda ketika menambah WAN kedua untuk failover. Cukup tambahkan anggota baru, dan semua rule raw langsung berlaku tanpa perlu menyalin ulang.
Langkah 2: Buat Address-List Bogon
Bogon adalah blok alamat yang tidak seharusnya muncul sebagai sumber paket dari internet publik. Contohnya rentang privat RFC 1918, loopback, link-local, alamat dokumentasi, multicast, dan blok cadangan. Paket dengan sumber seperti itu di WAN hampir pasti hasil spoofing atau salah konfigurasi di hulu.
/ip firewall address-list
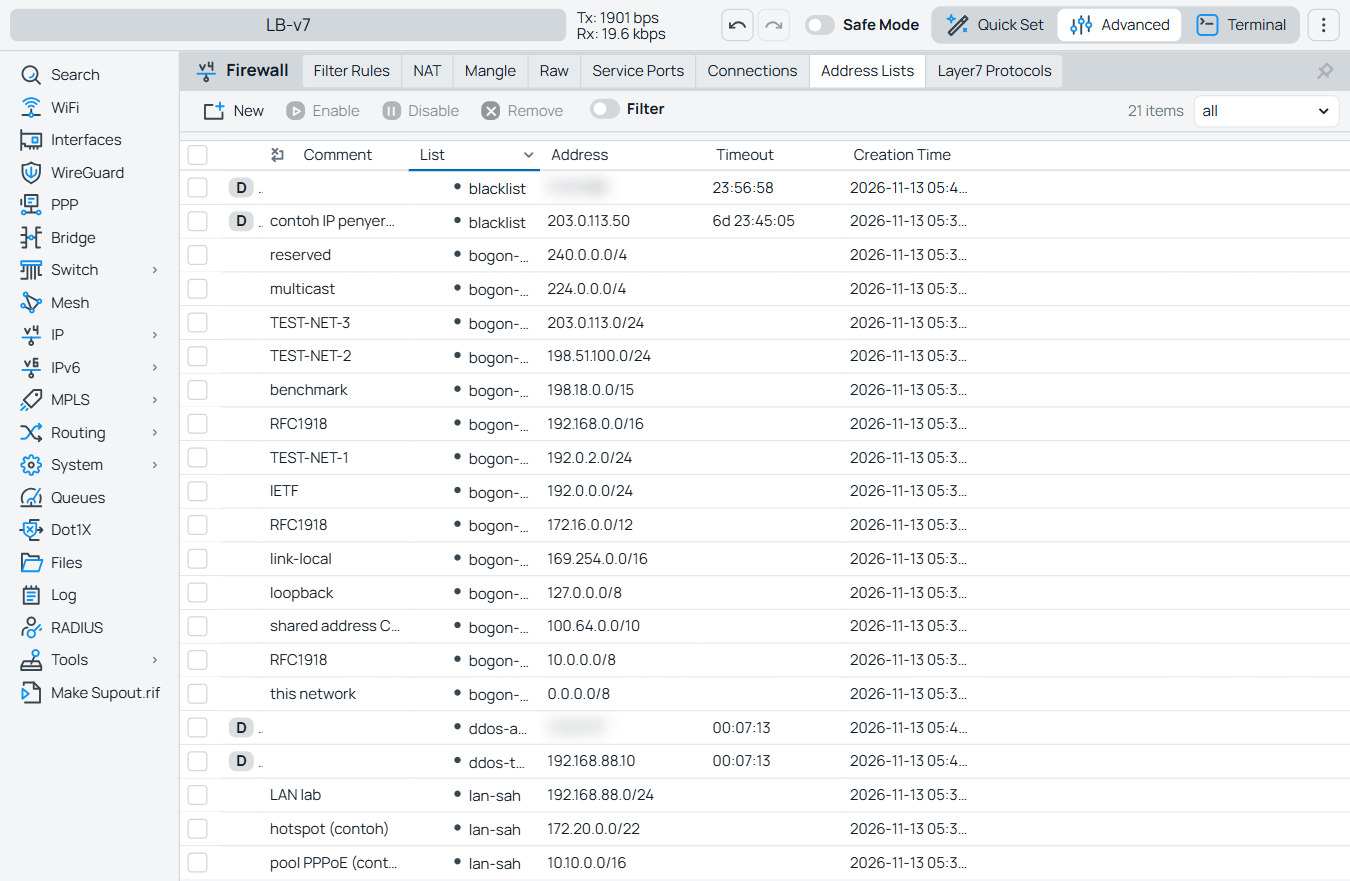
add list=bogon-src address=0.0.0.0/8 comment="this network"
add list=bogon-src address=10.0.0.0/8 comment="RFC1918"
add list=bogon-src address=100.64.0.0/10 comment="shared address CGNAT"
add list=bogon-src address=127.0.0.0/8 comment="loopback"
add list=bogon-src address=169.254.0.0/16 comment="link-local"
add list=bogon-src address=172.16.0.0/12 comment="RFC1918"
add list=bogon-src address=192.0.0.0/24 comment="IETF"
add list=bogon-src address=192.0.2.0/24 comment="TEST-NET-1"
add list=bogon-src address=192.168.0.0/16 comment="RFC1918"
add list=bogon-src address=198.18.0.0/15 comment="benchmark"
add list=bogon-src address=198.51.100.0/24 comment="TEST-NET-2"
add list=bogon-src address=203.0.113.0/24 comment="TEST-NET-3"
add list=bogon-src address=224.0.0.0/4 comment="multicast"
add list=bogon-src address=240.0.0.0/4 comment="reserved"
Perhatikan blok 100.64.0.0/10. Bila ISP Anda memakai CGNAT, alamat WAN router justru berada di rentang ini, sehingga Anda wajib mengecualikannya. Penjelasan lebih lengkap tentang perbedaan alamat publik dan CGNAT ada di artikel tentang IP publik versus CGNAT.
Langkah 3: Drop Bogon di Firewall Raw Mikrotik
Sekarang pasang rule pertama di firewall raw Mikrotik. Rule accept untuk subnet modem ISP harus berada di atas rule drop, karena raw membaca rule dari atas ke bawah dan berhenti pada kecocokan pertama yang bersifat final. Ganti 192.168.1.0/24 dengan subnet antara router dan modem ISP Anda.
/ip firewall raw
add chain=prerouting action=accept in-interface-list=WAN src-address=192.168.1.0/24 comment="izinkan subnet modem ISP (contoh)"
add chain=prerouting action=drop in-interface-list=WAN src-address-list=bogon-src comment="drop sumber bogon dari WAN"
add chain=prerouting action=drop in-interface-list=LAN src-address-list=!lan-sah comment="anti spoofing dari LAN"
Rule ketiga bersifat opsional dan memerlukan address-list lan-sah berisi semua subnet pelanggan Anda. Fungsinya mencegah perangkat pelanggan yang terinfeksi mengirim paket dengan alamat sumber palsu ke internet. Jangan aktifkan rule ini sebelum daftar subnetnya lengkap, termasuk pool PPPoE dan hotspot. Untuk pelanggan PPPoE, interface pppoe-in bersifat dinamis, jadi isi parameter interface-list=LAN di PPP profile agar sesi pelanggan otomatis masuk list LAN.
/ip firewall address-list
add list=lan-sah address=10.10.0.0/16 comment="pool PPPoE (contoh)"
add list=lan-sah address=172.20.0.0/22 comment="hotspot (contoh)"
Jangan lupa memasukkan subnet LAN biasa bila router juga melayani klien DHCP langsung, misalnya 192.168.88.0/24. Di lab, kami menambahkan subnet itu ke lan-sah. Permintaan DHCP bersumber 0.0.0.0 memang ikut tercatat di counter rule anti spoofing, tetapi klien tetap mendapat lease dari server DHCP RouterOS 7.25.1.
Langkah 4: Blokir IP Daftar Hitam
Daftar hitam berisi IP yang terbukti menyerang atau memindai jaringan Anda. Isi daftar ini bisa manual, bisa juga otomatis lewat jebakan. Pakai parameter timeout agar daftar tidak membengkak selamanya, karena IP penyerang sering berpindah ke pengguna lain setelah beberapa hari. Ingat juga satu konsekuensinya: entri yang punya timeout berstatus dinamis (flag D), baik di RouterOS 6.49.23 maupun 7.25.1. Di lab v7 kami, entri timeout=7d hilang setelah router reboot, jadi jangan pakai timeout untuk IP yang memang harus diblokir permanen.
/ip firewall address-list
add list=blacklist address=203.0.113.50 timeout=7d comment="contoh IP penyerang"
/ip firewall raw
add chain=prerouting action=add-src-to-address-list in-interface-list=WAN protocol=tcp dst-port=23,2323,3389 address-list=blacklist address-list-timeout=1d comment="jebakan pemindai port"
add chain=prerouting action=drop in-interface-list=WAN src-address-list=blacklist comment="drop daftar hitam"
Rule jebakan menandai siapa saja yang mencoba port telnet atau RDP pada IP router, lalu rule berikutnya langsung membuangnya. Pastikan router Anda tidak memang membuka port tersebut untuk layanan sah, misalnya port forwarding RDP ke server kantor. Jebakan ini hanya relevan bila router memegang IP publik langsung.
Bila Anda memakai daftar hitam dari sumber eksternal, impor berkalanya cukup lewat script dan scheduler. Pola pembuatannya sudah saya bahas di tutorial otomatisasi tugas rutin RouterOS. Selalu cek ukuran daftar, karena list berisi puluhan ribu entri akan memakan RAM pada router kecil.
Langkah 5: Deteksi Flood dan Drop di Raw
Raw tidak bisa menghitung koneksi baru karena belum ada connection tracking. Pola yang MikroTik sendiri sarankan adalah mendeteksi lonjakan di firewall filter, mencatat pelaku dan sasarannya ke address-list, lalu membuang paket mereka di raw. Dengan cara ini, deteksi memakai fitur filter, sedangkan pembuangan massal memakai jalur raw yang murah.
/ip firewall filter
add chain=forward action=jump jump-target=detect-ddos connection-state=new in-interface-list=WAN comment="periksa koneksi baru dari WAN"
add chain=detect-ddos action=return dst-limit=32,32,src-and-dst-addresses/10s
add chain=detect-ddos action=add-dst-to-address-list address-list=ddos-targets address-list-timeout=10m
add chain=detect-ddos action=add-src-to-address-list address-list=ddos-attackers address-list-timeout=10m
/ip firewall raw
add chain=prerouting action=drop src-address-list=ddos-attackers dst-address-list=ddos-targets comment="drop pasangan penyerang-sasaran"
Rule dst-limit mengizinkan sekitar 32 koneksi baru per pasangan sumber-tujuan dengan burst 32, dan entri pelacakannya kedaluwarsa setelah 10 detik. Pasangan yang melewati batas itu masuk ke dua list selama 10 menit. Angka 32 hanyalah titik awal; naikkan bila Anda punya server publik yang sah menerima banyak koneksi dari satu klien. Di lab, kami membanjiri satu host LAN dengan bandwidth-test 100 koneksi TCP dari sisi WAN. Rule return meloloskan 34 koneksi baru pertama, lalu pasangan sumber dan sasaran langsung masuk kedua list.
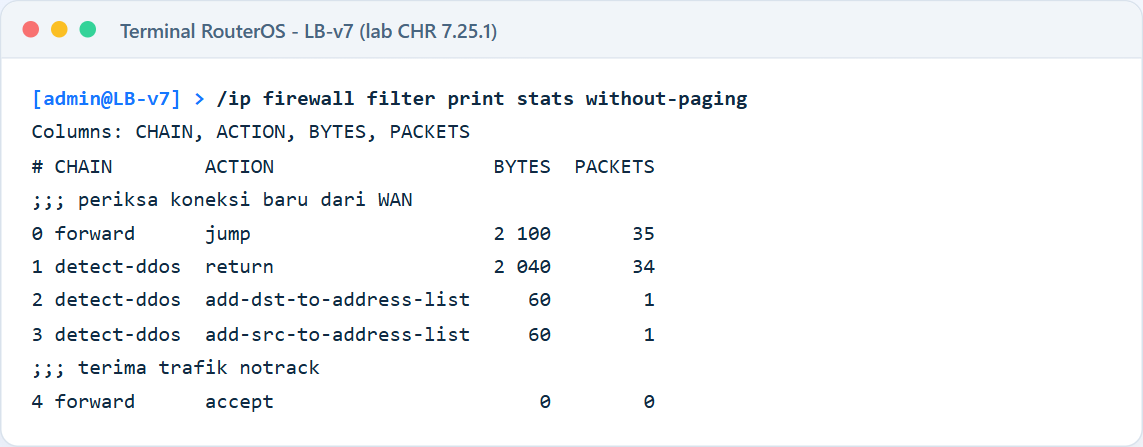
Untuk serangan yang menyasar router sendiri, buat rule jump serupa di chain input. Aktifkan juga SYN cookies agar router tetap bisa menjawab SYN sah saat antrean penuh:
/ip settings
set tcp-syncookies=yes
Langkah 6: Notrack di Firewall Raw Mikrotik
Notrack cocok untuk trafik bervolume tinggi yang tidak butuh NAT maupun status koneksi. Contoh klasiknya adalah trafik antar-subnet internal di router inti, misalnya antara VLAN server dan VLAN manajemen, atau backhaul antar-router yang murni routing. Trafik ke internet yang melewati masquerade tidak boleh Anda beri notrack.
/ip firewall raw
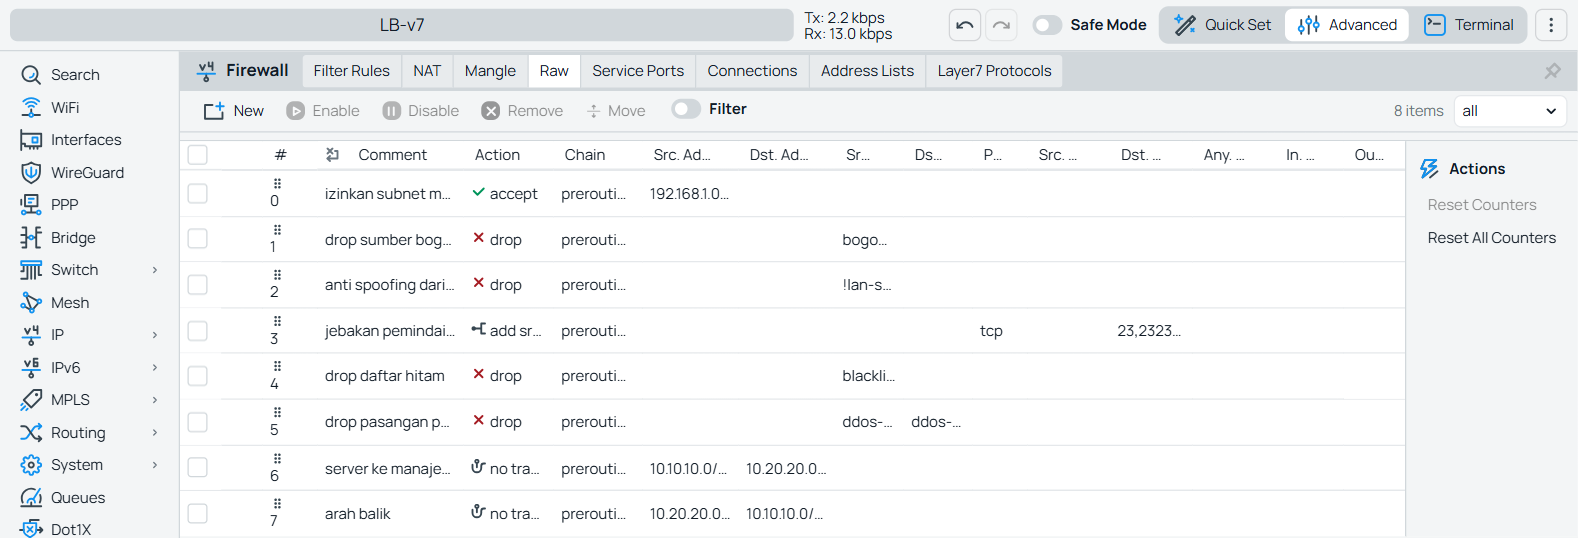
add chain=prerouting action=notrack src-address=10.10.10.0/24 dst-address=10.20.20.0/24 comment="server ke manajemen (contoh)"
add chain=prerouting action=notrack src-address=10.20.20.0/24 dst-address=10.10.10.0/24 comment="arah balik"
/ip firewall filter
add chain=forward action=accept connection-state=untracked comment="terima trafik notrack"
Pasang notrack di kedua arah agar paket balasan tidak membuat entri koneksi setengah jadi. Konfigurasi default v7 biasanya sudah memiliki rule “accept established,related,untracked”, sehingga rule filter tambahan di atas mungkin tidak perlu. Periksa dulu supaya tidak ada rule ganda, dan bila tetap menambahkannya, pindahkan posisinya ke atas rule drop di chain forward. Notrack di firewall raw Mikrotik memang hemat, tetapi hanya aman bila Anda tahu persis trafik mana yang tercakup.
Langkah 7: Uji dan Pantau Counter
Setelah semua rule terpasang, amati counter setiap rule. Rule bogon yang counter-nya naik pelan itu wajar, sedangkan rule yang tidak pernah naik mungkin salah tempat atau salah interface. Gunakan perintah berikut untuk memantau:
/ip firewall raw print stats
/ip firewall address-list print where list=blacklist
/ip firewall connection print count-only
/tool profile
Kami menguji seluruh rule ini di lab CHR RouterOS 7.25.1 dengan router ISP tiruan sebagai sumber serangan. Ping bersumber 203.0.113.50 tertahan di rule bogon, koneksi ke port 23 dari alamat uji langsung masuk daftar hitam, dan uji flood memicu rule pasangan penyerang-sasaran. Rule terakhir itu kemudian membuang lebih dari 1.100 paket tanpa membuat satu pun entri koneksi baru.
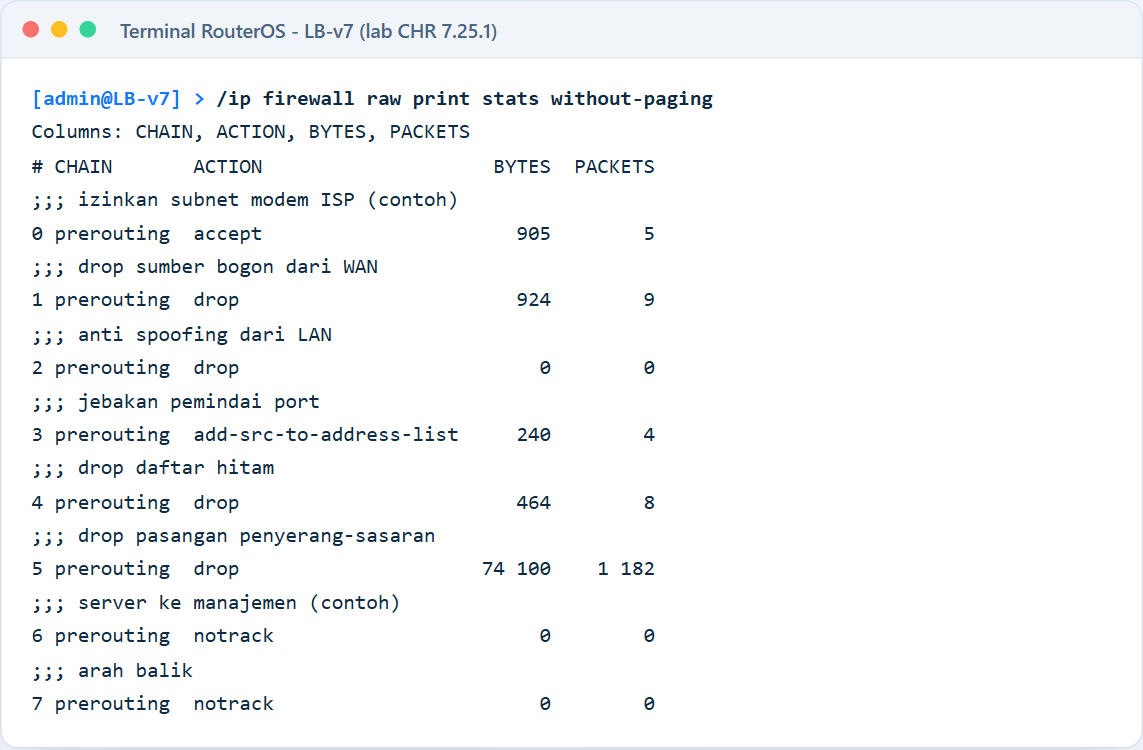
Bandingkan jumlah entri koneksi sebelum dan sesudah raw aktif pada jam sibuk. Bila jumlahnya turun dan beban CPU lebih stabil, konfigurasi sudah bekerja. Jangan lupa membuat backup setelah konfigurasi final.
Studi Kasus: Firewall Raw Mikrotik di RT-RW Net 60 Pelanggan
Bayangkan jaringan RT-RW Net dengan 60 pelanggan PPPoE (ilustrasi) yang memakai router kelas menengah dan satu IP publik statis dari ISP. Router itu melayani PPPoE server, NAT, queue per pelanggan, serta remote Winbox untuk teknisi. Pada jam tertentu CPU naik ke 90 persen padahal trafik pelanggan normal.
Pemeriksaan dengan /tool torch di ether1 memperlihatkan ribuan paket SYN per detik dari banyak IP berbeda ke port 23, 22, dan 8291. Pola ini khas botnet yang memindai IP publik secara acak. Firewall filter memang sudah menolak paket itu, tetapi setiap paket tetap masuk connection tracking lebih dulu sehingga tabel koneksi membengkak.
Langkah Perbaikan yang Diambil
Operator memasang rule bogon, jebakan port 23 dan 3389, serta drop daftar hitam di raw. Akses Winbox dari internet ia tutup, lalu teknisi masuk lewat VPN. Pola akses jarak jauh yang lebih aman bisa Anda pelajari di checklist pengamanan router MikroTik.
Hasilnya, ukuran daftar hitam tumbuh menjadi beberapa ratus IP dalam sehari, lalu stabil karena timeout membuang entri lama. Jumlah entri koneksi turun jauh, dan CPU kembali ke kisaran normal pada jam sibuk. Angka persisnya akan berbeda di jaringan Anda, tetapi polanya cukup konsisten di banyak router ISP kecil.
Pelajaran dari Kasus Ini
Masalah utamanya bukan serangan DDoS besar, melainkan “kebisingan” internet yang menumpuk di tabel koneksi. Firewall raw Mikrotik menyelesaikan masalah tersebut dengan biaya sangat kecil. Seandainya serangan sungguhan sebesar beberapa gigabit datang, operator tetap harus menghubungi ISP hulu karena link 100 Mbps (contoh) pasti penuh lebih dulu.
Tips dan Best Practice Firewall Raw Mikrotik
Berikut kebiasaan yang membantu menjaga rule raw tetap aman dan mudah dirawat:
- Tulis komentar di setiap rule agar fungsi dan alasannya jelas bagi rekan kerja.
- Letakkan rule accept pengecualian di atas rule drop yang luas.
- Selalu batasi rule drop dengan
in-interface-list=WANsupaya trafik LAN tidak ikut terbuang. - Pakai timeout pada address-list dinamis agar daftar tidak tumbuh tanpa batas.
- Uji rule baru dengan Safe Mode di Winbox, sehingga konfigurasi kembali otomatis bila koneksi Anda terputus.
- Hindari notrack pada trafik yang melewati NAT atau butuh connection-mark untuk queue.
- Catat kapasitas link upstream, lalu siapkan kontak NOC ISP untuk permintaan blackhole darurat.
Satu kebiasaan lagi yang sering terlupa: dokumentasikan setiap perubahan. Ekspor konfigurasi firewall dengan /ip firewall raw export sebelum dan sesudah mengubah rule. File ekspor itu sangat membantu ketika Anda harus membandingkan kondisi saat masalah muncul.
Pembagian Tugas Raw dan Filter
Gunakan raw untuk keputusan yang tidak butuh konteks koneksi: sumber bogon, daftar hitam, dan pasangan penyerang. Serahkan kebijakan akses ke filter, misalnya menerima established, membatasi Winbox, dan mengatur NAT. Pembagian ini membuat firewall raw Mikrotik tetap pendek dan mudah Anda audit.Dokumentasi resmi tentang firewall dan packet flow tersedia di portal dokumentasi MikroTik.
Troubleshooting Firewall Raw Mikrotik
Masalah yang muncul setelah memasang firewall raw Mikrotik biasanya berasal dari pengecualian yang kurang lengkap. Gejalanya sering membingungkan karena tabel koneksi tidak memperlihatkan apa-apa. Berikut kasus yang paling sering saya temui.
Router Kehilangan Internet Setelah Rule Bogon
Penyebab paling umum adalah subnet WAN privat yang ikut terblokir. Modem ISP sering memberi alamat 192.168.x.x atau 10.x.x.x ke router, dan rule bogon membuang balasan DHCP maupun paket dari gateway. Tambahkan rule accept untuk subnet itu di atas rule drop, atau hapus blok yang relevan dari list bogon-src.
Kasus serupa muncul pada ISP yang memakai CGNAT dengan blok 100.64.0.0/10. Periksa alamat WAN lewat /ip address print sebelum mengaktifkan rule bogon. Bila Anda terkunci, Safe Mode akan menyelamatkan konfigurasi selama Anda belum keluar dari mode tersebut.
NAT Tidak Jalan pada Trafik Notrack
Trafik yang mendapat notrack tidak bisa melewati NAT karena NAT bergantung pada connection tracking. Gejalanya, pelanggan tidak bisa membuka situs tertentu atau port forwarding mendadak mati. Periksa rule notrack Anda dan pastikan rentang alamatnya tidak mencakup trafik ke internet.
Counter Rule Raw Tetap Nol
Counter nol berarti tidak ada paket yang cocok. Cek apakah interface list sudah benar, apakah rule accept di atasnya menangkap semua paket lebih dulu, dan apakah rule itu dalam keadaan disable. Pada router dengan PPPoE client sebagai WAN, pastikan interface pppoe-out yang masuk list WAN, bukan ether1.
Pelanggan Sah Masuk Daftar Hitam
Jebakan port bisa menangkap pengguna sah yang salah ketik alamat atau aplikasi yang memindai jaringan. Hapus entri secara manual dengan /ip firewall address-list remove lalu tambahkan IP tersebut ke list pengecualian. Rule accept berbasis list pengecualian bisa Anda tempatkan di atas jebakan.
Pertanyaan yang Sering Diajukan
Apakah firewall raw Mikrotik bisa menggantikan firewall filter?
Tidak. Raw tidak mengenal status koneksi, sehingga rule seperti “terima established dan related” mustahil Anda tulis di sana. Pakai raw sebagai saringan awal, lalu biarkan filter menangani kebijakan akses.
Apa beda action drop di raw dan di filter?
Hasil akhirnya sama, paket hilang tanpa balasan. Bedanya, drop di raw terjadi sebelum connection tracking, sehingga router tidak membuat entri koneksi. Pada trafik sampah bervolume besar, selisih beban CPU-nya cukup terasa.
Bisakah router kecil seperti hAP menahan DDoS?
Router kecil hanya mampu mengurangi dampak serangan kecil dan pemindaian port. Serangan yang melebihi kapasitas link akan tetap memutus layanan, berapa pun rule yang Anda pasang. Untuk serangan besar, minta bantuan ISP hulu.
Kapan sebaiknya memakai notrack?
Notrack cocok untuk trafik internal bervolume tinggi yang hanya butuh routing, misalnya antar-VLAN di router inti atau backhaul antar-router. Hindari notrack untuk trafik ke internet yang memakai masquerade.
Apakah firewall raw Mikrotik tersedia di RouterOS v6?
Ya, menu raw sudah ada di RouterOS v6 versi akhir dan sintaks rule dasarnya sama dengan v7. Perbedaan kecil biasanya ada pada konfigurasi default dan beberapa matcher baru, jadi selalu cek versi router sebelum menyalin rule.
Bagaimana cara memperbarui daftar hitam secara otomatis?
Anda bisa memakai jebakan port dengan add-src-to-address-list seperti contoh di atas. Opsi lain adalah script yang mengunduh daftar eksternal lalu menjalankannya lewat scheduler. Batasi ukuran daftar sesuai kapasitas RAM router.
Kesimpulan
Firewall raw Mikrotik adalah lapisan pertama yang murah dan efektif untuk membuang trafik sampah sebelum connection tracking bekerja. Dengan chain prerouting, action drop, address-list bogon, daftar hitam, dan kombinasi deteksi flood di filter, router ISP kecil bisa menjaga tabel koneksi tetap bersih dan CPU tetap stabil. Notrack melengkapi raw untuk trafik internal yang tidak membutuhkan NAT.
Meski begitu, raw bukan perisai ajaib. Serangan yang lebih besar dari kapasitas link tetap memerlukan kerja sama dengan ISP hulu atau layanan proteksi khusus. Pasang raw secara bertahap, uji dengan Safe Mode, pantau counter, dan simpan backup setiap kali Anda mengubah rule.